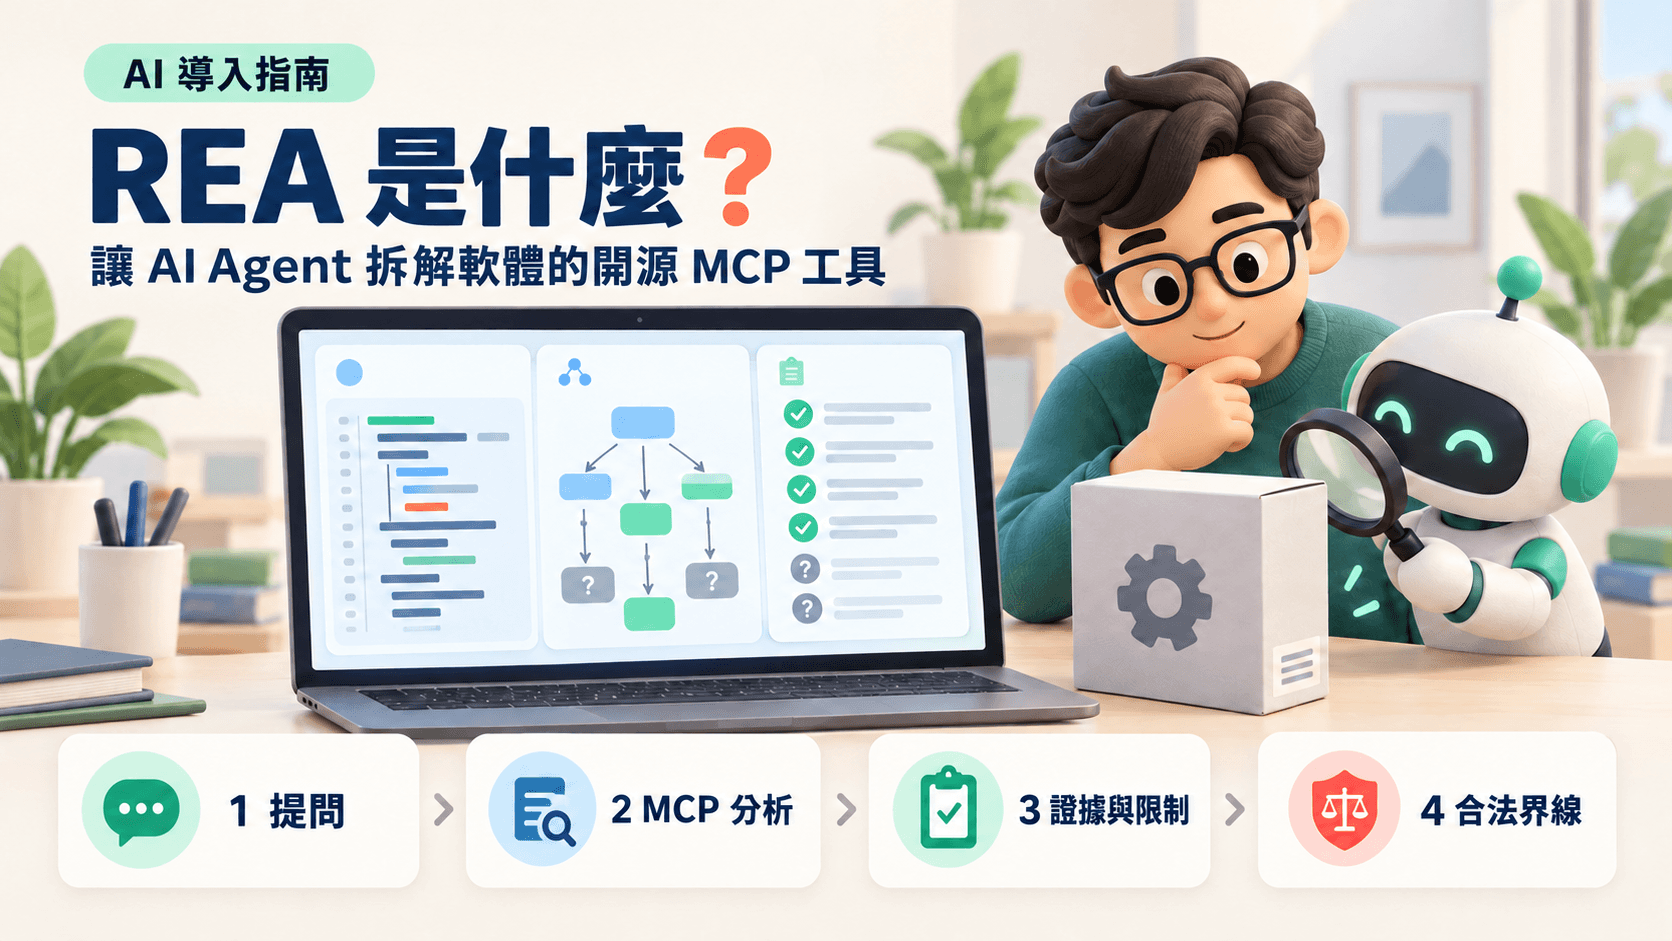
REA(Reverse Engineer Anything)是一套讓 AI Agent 拆解沒有原始碼的軟體的開源工具:它以 MCP 伺服器的形式接上 Claude Code、Codex 等 AI 寫程式助手,回傳虛擬碼、組合語言與呼叫關係等證據,讓 Agent 解釋某個功能怎麼運作。結論先講:它把逆向工程的門檻降到一般開發者也能用,但官方展示的成果仍是「一個函式、一條呼叫路徑」等級的還原,企業應把它當成研究自有或已獲授權軟體的工具,並在導入前訂好界線。
截至 2026 年 10 月 15 日,REA 的 GitHub 倉庫 morluto/rea 有 251,667 顆星、63,217 個 fork(GitHub API 讀數),是近期成長最快的開源專案之一。
REA 怎麼運作
REA 本身不是新的反編譯器,而是把既有的逆向工具包成 AI Agent 能直接呼叫的形式。流程分三步:
- 使用者用一句話提問,例如「這個 App 的搜尋功能怎麼做的」。
- Agent 透過 MCP 呼叫 REA,檢查目標並追蹤相關程式碼。
- REA 回傳證據(虛擬碼、組合語言、字串、呼叫關係,以及分析的限制),Agent 據此解釋行為,或寫一份自己的版本並測試。
官方強調兩點:分析在本機執行,以及每個結論都附上證據與限制。後者是它和「直接叫 AI 猜」的主要差別。
安裝只需一行:
npx rea-agents setup
設定程式會列出要修改的 Agent 設定檔並備份,確認後重啟 Agent 即可。支援 Claude Code、Codex、Cursor、Gemini CLI 等,需要 Node.js 22.19 以上。
REA 能分析哪些東西
官方 README(2026-10-15 版本)列出 23 類目標,依需要的外部工具大致分成三組:
| 類型 | 代表目標 | 需要什麼 |
|---|---|---|
| 不需額外引擎 | JavaScript/Electron App、.NET 組件、Go 與 Rust 執行檔的建置資訊、Flutter App | Node.js 與 npm |
| 需要分析引擎 | Windows、macOS、Linux 原生執行檔 | Hopper、Ghidra 或 IDA 其中一套 |
| 需要特定工具 | Android APK(JADX)、網站(Chrome 系瀏覽器)、韌體(Binwalk)、封包紀錄(TShark)、EVM 智能合約位元組碼 | 依目標而定,多數限 Linux |
Ghidra 免費;Hopper、IDA 與 JEB 是商用軟體,README 明寫使用者必須自行合法取得授權,盜版、外流金鑰或繞過授權限制都不在允許範圍。
我們實際跑一次的結果
為了確認「附證據與限制」不是行銷用語,我們用 REA 6.4.0 的命令列,對優創官網 repo 裡自己寫的 scripts/ 資料夾(14 支 Node.js 腳本)執行靜態分析:
rea analyze-javascript-application /path/to/scripts --json
結果如下:
- 耗時約 4.4 秒,14 個檔案全數解析,沒有解析失敗。
- 應用程式圖譜:120 個節點、128 條關係,標出模組、匯入與 IPC 相關位置。
- 語意圖譜:7,447 個節點、5,944 條關係。
- 2,489 個 unknown:REA 無法確定的部分,它列成「未解析」,而不是替你猜一個答案。
- 每次分析附上 evidence ID 與檔案的 SHA-256,之後可以回頭比對是否分析同一份檔案。
我們的觀察:REA 的輸出量很大,人直接讀不實際,它的價值在於讓 Agent 有可追溯的證據可引用。unknown 的數量也提醒一件事:AI 讀完後寫出的「還原版本」,可信度取決於這些空白有沒有被補上與測試,不能直接當成原程式。
為什麼 10 天爆紅
以下數字引述自動區動趨 2026-10-13 的報導:
- 倉庫 4 月就建立,10 月 3 日發表 3.2.0 版後開始起飛;10 月 12 日單日新增 52,186 顆星。
- npm 下載量在 10 月 5 日到 11 日一週達 132,518 次,此前三個多星期合計約 1,600 次。
- 10 月 10 日登上 Hacker News,拿到 789 分、333 則留言;YouTube 頻道 Fireship 的介紹影片不到一天約 124 萬次觀看。
爆紅的原因大致有三個:賣點一句話就懂(看到喜歡的功能,叫 AI 去查它怎麼做的)、剛好碰上 AI 反編譯熱潮,以及開發者自述用兩個 Codex Pro 訂閱就做出這套工具。
社群看法分歧。動區整理的 Hacker News 討論中,有人認為它多半沒有比直接叫 Claude 操作 Ghidra 好,主要服務原本不會逆向的人;也有人直接把執行檔丟給 Claude 就修好了多年的 bug。比較中肯的結論是:會拆的是模型,REA 做的是把流程包好、把證據留下來。
合法界線與三個風險
1. 用途決定合法性
REA 的 DISCLAIMER 於 2026-10-12 才加入倉庫,內容寫明:REA 只用於合法研究、教育、互通性、軟體保存,以及分析你擁有或已獲授權的軟體;不支援、也不協助規避 DRM、授權檢查與反作弊機制。拿到像原始碼的輸出,不代表取得原程式的權利。把別人的商用軟體重建後散布或販售,不論用什麼工具做,都有智慧財產權問題。
2. 資料會經過模型供應商
REA 在本機分析,但結果會送進你的 AI Agent,也就會送到 Agent 背後的模型供應商。分析客戶交付的程式或內部系統時,等於把這些內容交給第三方處理。另外,動區報導提到有社群用戶反映使用後被 AI 服務封帳,此說法未經證實,但模型供應商的使用政策確實適用於透過 REA 進行的操作。
3. 認明官方來源
爆紅後出現了仿冒倉庫。我們在 2026-10-15 以 GitHub 搜尋 REA,就看到一個名稱相似、標榜「官方免費下載 zip」的倉庫。官方 README 寫明,正式來源只有三個:GitHub 的 morluto/rea、網站 rea.tools,以及 npm 套件 rea-agents。逆向工具本身會讀取大量檔案並執行外部程式,裝到假版本的代價很高。
企業導入 REA 的四個步驟
步驟 1:列出允許的分析目標
先寫下哪些軟體可以分析:自家開發但文件或原始碼遺失的舊系統、已購買且合約允許互通的軟體、供應商交付物,以及資安團隊要檢查的可疑檔案。其他目標一律先問法務。
步驟 2:指定使用者與執行環境
只開放給需要的工程師或資安人員,並在隔離的機器或虛擬機上執行。執行期分析(例如擷取行程、操作 Android 裝置)會以使用者本身的權限實際執行目標,權限設定可參考 AI Agent 的權限邊界怎麼設。
步驟 3:確認模型供應商的資料設定
確認使用的 AI 服務是否保留對話、是否拿來訓練,必要時改用企業方案或關閉資料保留,再處理機密或客戶程式。
步驟 4:把輸出當成線索,不當成答案
AI 根據 REA 證據寫出的還原程式,要用測試對照原行為驗證。官方案例 DX-Ball 也是在 3,205 組測試全數通過後,才宣稱一個函式還原成功。
結語
REA 讓逆向工程從資安專家的專門技術,變成一般開發團隊也能用的研究工具。對企業最實際的用途,是處理沒有文件的舊系統與資料互通問題;最需要先做的,是訂好「誰能用、對什麼用、資料流到哪裡」三條規則。如果你正在評估讓團隊導入 AI Agent 工具,可以參考我們的 AI 導入服務,從權限與流程設計開始規劃。
參考資料
- 動區動趨:AI 逆向工具「REA」GitHub 十天衝上 17 萬星,真的什麼都能拆嗎?(2026-10-13)
- GitHub:morluto/rea README(2026-10-15 讀取)
- GitHub:morluto/rea DISCLAIMER.md(2026-10-12 加入)
- REA 官方網站:rea.tools
- npm:rea-agents
相關推薦與延伸閱讀
- AI Agent 的權限邊界怎麼設:企業導入前必須畫好的三條線:企業導入 AI Agent 前,權限邊界比模型選型更該先決定。本文用 2026 年 OpenAI–Hugging Face 事件與 Google Gemini
- Claude Opus 5.5 上線:成本降 40%、長任務更穩,企業 AI 導入該怎麼評估與切換:Anthropic 於 2026 年 9 月 22 日發布 Claude Opus 5.5,官方表示預設設定下執行成本比 Opus 5 低約 40%,Token
- MCP、API、CLI 差在哪?AI 系統介面的 2026 白話指南(上):用實際工作流拆解 CLI、API 與 MCP 的角色差異,說明為什麼 MCP 不是 API 的替代品,以及企業該如何選擇正確介面。本文以一張表比較三種介面,說明