文/Laban(優創智能 AI 導入工程師)
ChatGPT Chrome 擴充是 OpenAI 提供的瀏覽器外掛,2026 年 10 月 15 日的更新讓它可以讀取使用者已開啟的分頁,並在 Work 模式下直接操作分頁。結論先講:這是瀏覽器 AI Agent 第一次大規模進入一般員工的日常工具,企業該做的不是禁止,而是先把「AI 可以讀哪裡、可以動哪裡」分級寫清楚。沒有規則就開放,等於讓每位員工自行決定 AI 能不能碰公司 CRM 與信箱。
本文分成三部分:媒體與官方說明中的已知事實、我們在導入現場的編輯分析,以及企業可以照著做的權限分級步驟。如果你想看的是怎麼用瀏覽器 AI 抓資料、填表的操作教學,請參考 Codex 瀏覽器自動化教學;本文只談治理。
一、已知事實:這次更新改了什麼
以下整理自 The Verge(2026-10-15)、OpenAI 官方的 瀏覽器擴充說明文件(2026-10-16 查閱)與 ChatGPT 版本說明。OpenAI 本次是透過官方 ChatGPT X 帳號發布更新;商店頁資訊引自 Unite.AI(2026-10-15)。
1. 兩種模式:讀取分頁與操作分頁
| 模式 | 能做什麼 | 官方示範情境 |
|---|---|---|
| Chat | 在網頁版或桌面版 ChatGPT 標記 Chrome 後,讀取已開啟分頁的內容回答問題 | 比較三個分頁中的沙發規格、解釋文章論點 |
| Work | 控制 Chrome 分頁完成任務:送出訊息、填寫表單、下載檔案、整理分頁群組 | 依活動簡介填報名表並在送出前停下、把分頁中的廠商整理進比較表、比較承包商後草擬 Email |
根據 The Verge 報導,OpenAI 先前已停用 ChatGPT Atlas 瀏覽器,這次改為強化 Chrome 擴充;側邊欄也升級為「完整版 ChatGPT」,可在瀏覽網頁時直接使用全部對話紀錄。The Verge 也指出,Work 模式的分頁控制與 Google 以 Gemini 驅動的「auto browse」功能類似。
2. 能碰到已登入的網站與本機檔案
據 Unite.AI 轉述的 Chrome Web Store 商店頁,擴充可讓桌面版與網頁版 ChatGPT 在分頁中取得內容並採取行動,可使用使用者已安裝的外掛、完整對話紀錄,若有連接也包含本機檔案系統。商店頁列出的使用者數為 700 萬。
OpenAI 的擴充說明文件也寫明:ChatGPT 可以在使用者已登入的網站上讀取或操作,例子包括 LinkedIn、Salesforce、Gmail 與內部工具。Chrome 安裝時的權限提示可能包含讀取與變更所有網站的資料、讀取與變更已登入裝置的瀏覽紀錄、管理下載與存取頁面除錯器等。
3. 內建的權限詢問機制
依 OpenAI 的擴充說明文件,擴充的預設行為如下:
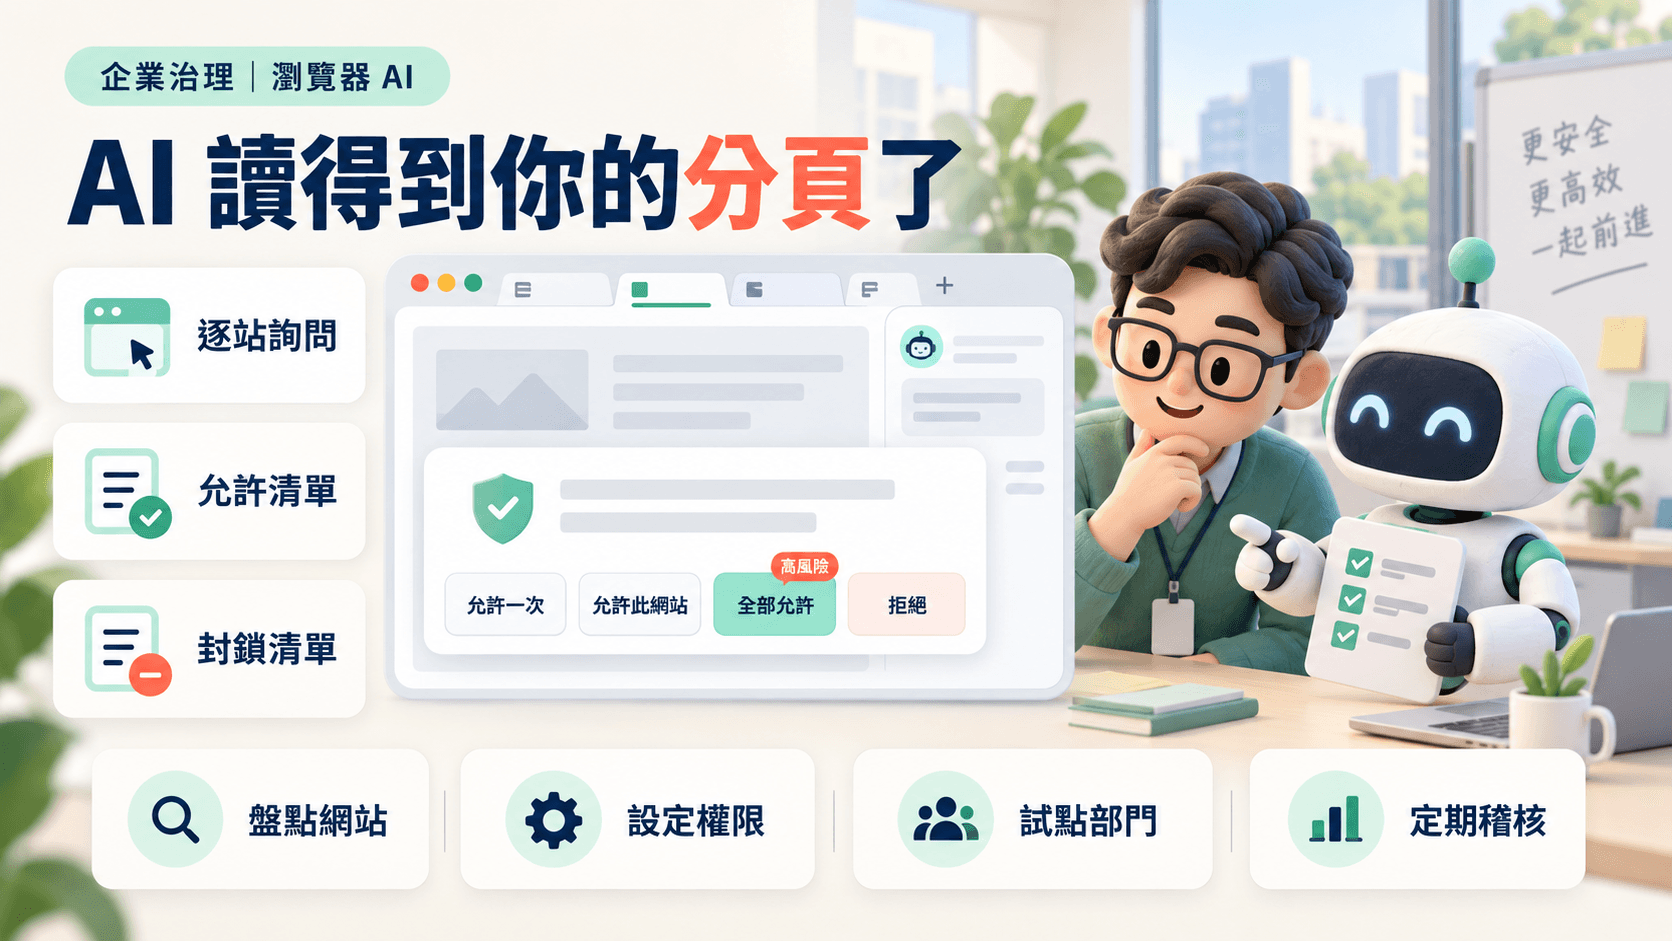
- 每遇到一個新網站(依網域判斷)會先詢問,使用者可選「允許一次」「允許此網站」「允許所有網站」或「拒絕」。
- 可設定允許清單與封鎖清單,且在支援的瀏覽器之間共用。
- 「允許所有網站」與「讀取瀏覽紀錄」被標為較高風險;瀏覽紀錄只能逐次授權,沒有永久允許選項。
- 據 Unite.AI 轉述的商店頁,參照瀏覽紀錄與上傳、下載檔案時一定會先徵求同意。
- OpenAI 不另外保存擴充所有瀏覽器動作的完整紀錄,只有成為 ChatGPT 對話內容的部分(例如讀到的頁面文字、截圖、工具呼叫、摘要)會被保存。
- 文件建議把網頁內容視為不可信來源,除非必要且經過檢查,不要透過瀏覽器任務傳送機密。
4. 上線範圍
依 ChatGPT 版本說明,擴充自 2026 年 8 月起也支援 Microsoft Edge、Brave、Opera 與 Vivaldi(Opera 不支援側邊欄對話)。說明文件提到,瀏覽器是否可用取決於推出進度與工作區設定,企業版管理員可以在工作區層級管理。據 Unite.AI 報導,更新後的擴充適用所有 ChatGPT 方案。
二、編輯分析:對企業的三個意義
以下是我們根據上述事實與導入經驗所做的判斷,不是 OpenAI 的說法。
意義 1:瀏覽器自動化從工程團隊擴散到全公司
過去讓 AI 操作瀏覽器,需要開發者工具、腳本或 Codex 這類偏技術的產品,使用者主要是 IT 與工程團隊。這次能力直接放進一般員工天天開著的 ChatGPT,業務可以讓它把客戶資料填進 CRM,行政可以讓它填報帳表單,客服可以讓它回覆後台訊息。
治理的對象因此變了:不再是幾個工程師的自動化腳本,而是全公司數十到數百人各自觸發的 AI 操作。
意義 2:「已登入」才是真正的風險點
AI 讀公開網頁的風險有限;真正需要管的是員工已登入的系統。員工在 Chrome 裡登入的 Email、CRM、ERP、雲端硬碟、銀行與廣告後台,對擴充來說都是可以讀取、甚至可以操作的分頁。
再加上說明文件提到的「網頁內容是不可信來源」:如果 AI 在操作 CRM 的同時開著一封外部來信,信中藏有誘導指令(提示注入),AI 有可能被引導去做使用者沒要求的事。這類事件我們在 AI Agent 失控事件整理 中已經看過多次。
意義 3:稽核紀錄不完整,要自己補
OpenAI 官方說明文件提到,它不保存擴充所有動作的完整紀錄。對企業來說,這代表出事後可能無法完整重建 AI 在瀏覽器裡做了什麼。如果流程牽涉客戶資料或對外發送,就需要在目標系統端(CRM 的變更紀錄、Email 的寄件備份)保留可追查的證據,而不是只依賴 ChatGPT 的對話紀錄。
三、企業開放瀏覽器 AI 的五個步驟
以下是我們建議的最小可行治理流程,適用於準備讓員工使用 ChatGPT Chrome 擴充或同類瀏覽器 AI 的團隊。
步驟 1:把網站分成三級
先盤點員工日常會開的系統,分成三級:
| 等級 | 定義 | 範例 | AI 權限 |
|---|---|---|---|
| 綠 | 公開資訊、無客戶資料 | 廠商官網、新聞、公開文件 | 可讀取、可操作 |
| 黃 | 內部資料、可復原的操作 | 專案管理工具、內部知識庫 | 可讀取,操作需逐次允許 |
| 紅 | 客戶個資、金流、對外發送、不可復原 | CRM、Email、ERP、網銀、廣告後台、HR 系統 | 一律封鎖,或只允許讀取且不得操作 |
紅級網站直接加入擴充的封鎖清單。權限邊界的完整設計方法,可以參考 AI Agent 的權限邊界怎麼設。
步驟 2:禁止「允許所有網站」
說明文件已把「允許所有網站」標為較高風險。企業政策應明訂員工不得選擇此選項,只能依綠級清單逐站允許。若公司有裝置管理工具,再評估能否以管理政策強制套用;這部分要依各家 MDM 與瀏覽器管理功能另行確認。
步驟 3:所有對外動作「送出前停下」
OpenAI 自己的示範提示就寫了「填完報名表,送出前停下」。企業應把這句話變成規定:凡是送出表單、寄出訊息、下載或上傳檔案,AI 只能準備到最後一步,由員工檢查後親手按下送出。
步驟 4:分開使用工作與個人瀏覽器設定檔
讓 AI 操作的瀏覽器設定檔中,只登入完成工作所需的系統。不要在同一個設定檔裡同時登入網銀、個人信箱與公司 CRM,減少 AI 能碰到的範圍。
步驟 5:先小範圍試行,再寫成正式規範
選一個部門、一個低風險流程(例如把公開的廠商資訊整理成比較表)試行兩週。記錄 AI 被詢問了哪些網站、員工如何回應、有沒有出現預期外的操作,再把結果整理成正式的員工使用規範。
驗收標準:試行結束時,應能回答三個問題——紅級網站是否全部在封鎖清單內、所有對外動作是否都經過人工確認、出問題時能否從目標系統的紀錄追查到 AI 做了什麼。三題都能回答「是」,才擴大到其他部門。
四、結語:先畫線,再開門
瀏覽器 AI 能省下的時間是真的,比對廠商、整理表格、填寫重複表單,都是員工每天在做的事。但它同時能碰到公司最敏感的系統。與其等員工自行安裝後再補救,不如現在就用一頁規範把三級網站、送出前停下與試行範圍定下來。
如果你的團隊正在評估讓員工使用瀏覽器 AI,或想先盤點哪些流程適合交給 AI 操作,歡迎與我們聯繫,我們可以協助你從一個部門開始試行。
參考來源
- The Verge,〈ChatGPT can peek at your Chrome tabs now〉,2026-10-15:https://www.theverge.com/ai-artificial-intelligence/1012510/openai-chatgpt-google-chrome-tabs
- OpenAI,〈Browser extension〉說明文件,2026-10-16 查閱:https://learn.chatgpt.com/docs/chrome-extension
- OpenAI,〈ChatGPT release notes〉:https://help.openai.com/en/articles/6825453-chatgpt-release-notes
- Unite.AI,〈OpenAI Brings Computer Use to Chrome With ChatGPT Tab Controls〉,2026-10-15(引用 Chrome Web Store 商店頁):https://www.unite.ai/openai-brings-computer-use-to-chrome-with-chatgpt-tab-controls/
相關推薦與延伸閱讀
- Meta Muse 登頂 App Store:個人 AI 代理引爆「代辦」熱潮,企業工作流自動化的落地啟示與信任邊界:Meta 個人 AI 代理 Muse 上線十天登上美國 App Store 免費榜冠軍,股價單日漲逾 11%。本文從企業 AI 導入視角,拆解「問答轉向代辦」的
- ChatGPT Sites 能直接託管 MCP 伺服器:企業內部工具外掛化,權限與資料邊界要先想清楚:ChatGPT Sites 開放託管 MCP 伺服器,開發者可在介面內完成建置與部署,再打包成外掛分發到 Web、行動與桌面端,並設定私有或公開權限。本文先整理
- 5 個行政自動化場景:會議、郵件、排程與報表驗收:AI 行政自動化怎麼做才有效?從會議摘要、郵件草稿、社群排程到費用及定期報表,整理五類行政自動化的輸入、人工覆核與驗收方式,不把工具設定完成當成效益保證。文中附