文/Laban(優創智能 AI 導入工程師)
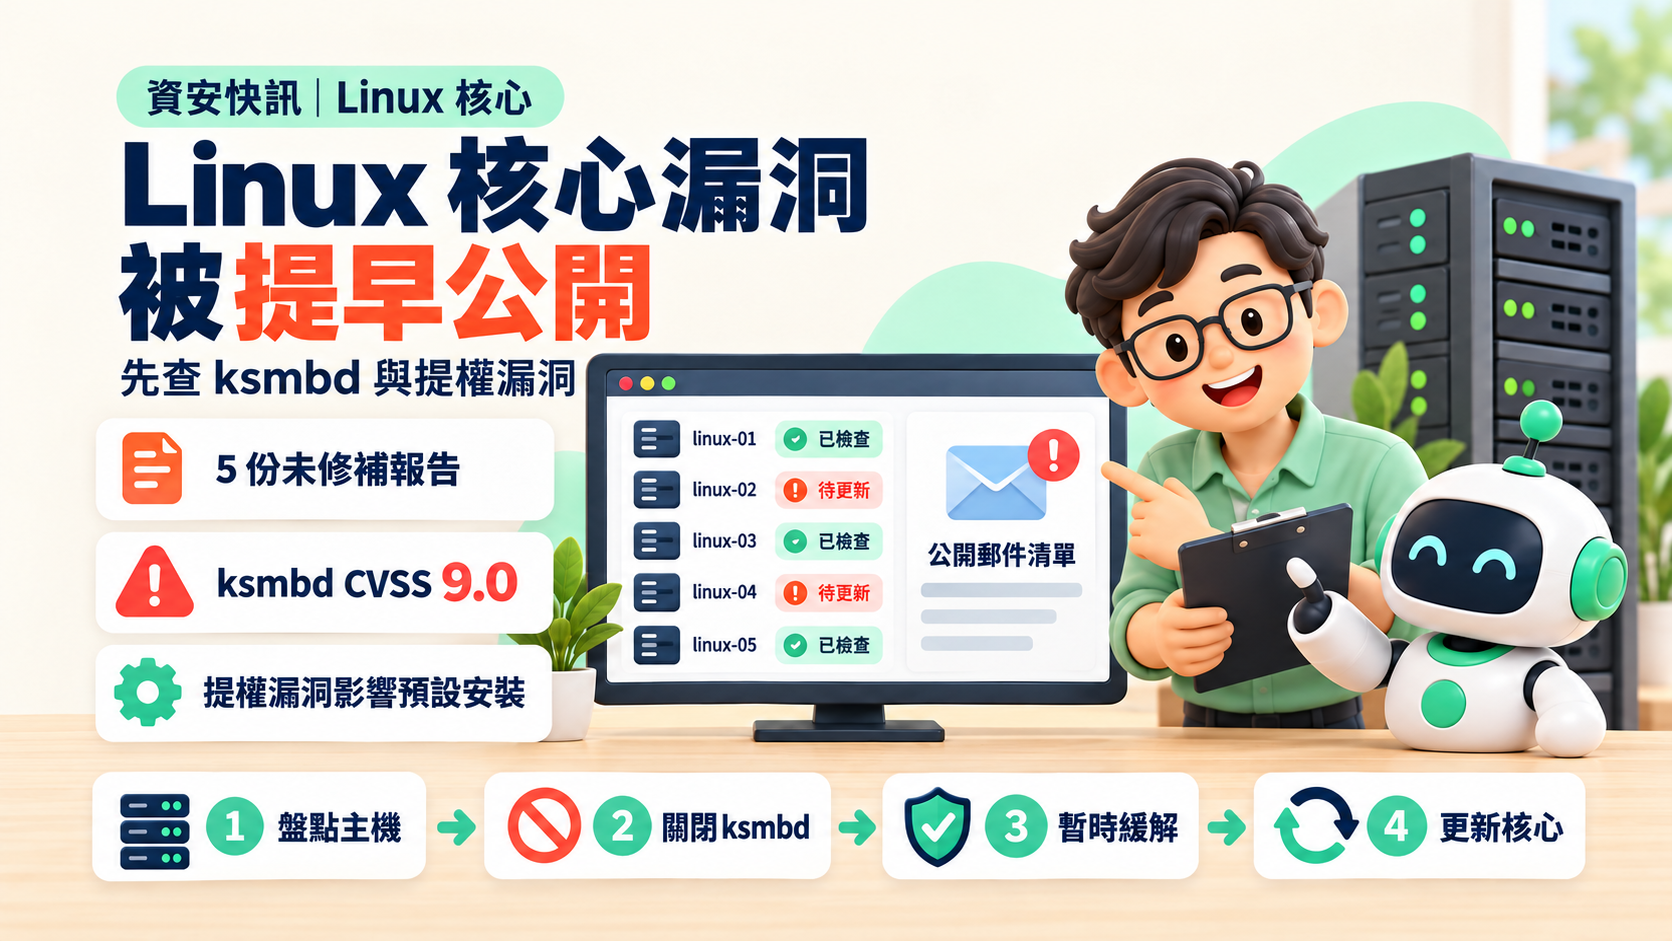
這次事件是:趨勢科技(Trend Micro)旗下的漏洞懸賞計畫 Zero Day Initiative(ZDI),在 2026 年 10 月 21 日把 5 份還沒修補的 Linux 核心漏洞報告,寄給核心安全團隊時同時副本到公開郵件清單,細節與部分概念驗證程式(PoC)因此提前公開。結論先講:新聞標題的 CVSS 9.0 只影響有啟用 ksmbd 的機器;影響範圍最大的,是 7.8 分、能在預設安裝的 Debian、Ubuntu、AlmaLinux 上取得 root 的 skb_zerocopy 提權漏洞。
本文寫給公司有 Linux 伺服器、NAS 或 VPS 的 IT 承辦人,以及想知道「這跟我有沒有關係」的老闆。本文回答三個問題:發生了什麼、誰要先處理、修補出來前能做什麼。本文不分析漏洞的程式細節,事件仍在發展中,以下事實截至 2026 年 10 月 23 日。
一、已知事實:哪些報告被公開了
正常流程是:研究人員把漏洞私下通報給 security@kernel.org,維護者修好、發行版準備好更新,才公開細節。這次 ZDI 的郵件同時副本給 linux-kernel 等公開清單。Linux 穩定版維護者 Greg Kroah-Hartman 在 10 月 22 日逐封回覆,例如對 ZDI-CAN-34076 的回覆寫道:「Again, no patch, and sent to a public list?」並要求 ZDI 修正投稿流程(lore.kernel.org 原始郵件,2026-10-23 查詢)。
以下整理自 TuxCare 分析(2026-10-22)、Hardware Busters 報導(2026-10-22)與 pwn.watch 事件頁(2026-10-23 更新)。分數都是 ZDI 自評,不是 NVD 分數:
| 報告編號 | 元件 | 問題 | CVSS(ZDI) | 修補狀態(截至 10/23) |
|---|---|---|---|---|
| ZDI-CAN-33549 | ksmbd SMB Direct | 整數下溢,ZDI 評估可能遠端執行程式;需 RDMA 網卡與可寫入的分享 | 9.0 | 維護者認為 7.5 開發分支的修補已涵蓋,尚未確認 |
| ZDI-CAN-33774 | ksmbd | 登入前的競爭條件,ZDI 評估可能遠端執行程式;需開放訪客分享 | 9.0 | 修補已在 ksmbd 維護者程式碼樹,未進正式版 |
| ZDI-CAN-33367 | 網路堆疊 skb_zerocopy | 本機提權,一般使用者可寫入唯讀檔案的快取並取得 root | 7.8 | 修補 10/22 送 netdev 審查,未合併 |
| ZDI-CAN-34068 | vmwgfx(VMware 虛擬顯示卡驅動) | 越界寫入,本機提權 | 8.8(依 TuxCare) | 未知 |
| ZDI-CAN-34076 | nvmet(NVMe over Fabrics 目標端) | 未初始化記憶體,資訊外洩 | 8.6(依 TuxCare) | 未知 |
另一份 ZDI-CAN-32005 在 10 月 20 日先被寄到 ConnMan 的公開清單,它是使用者空間的網路管理程式,不是核心漏洞。
其他重點:
- 還沒有 CVE 編號,也沒有修好的正式核心版本。
- 沒有已知的實際攻擊,但 TuxCare 指出其中 3 份附有完整 PoC 原始碼。
- 兩個 ksmbd 漏洞的公開 PoC,展示的是記憶體洩漏與核心當機,不是遠端執行程式;ZDI 的 9.0 分是依它判斷的最壞情況。
- ZDI 依自己的揭露政策,原定 2027 年 2 月 18 日才公開這 5 份報告。
二、為什麼「提早公開」比漏洞本身更麻煩
漏洞每週都有,這次特別的是順序反了。負責任揭露的價值,在於讓修補比攻擊者先到;這次攻擊者和防守方同時拿到細節,而修補還在審查。
對企業的實際影響是:平常可以等每月的例行更新,這次在發行版推出核心更新之前,有一段「細節公開、沒有修補」的空窗。這段時間能做的只有兩件事:確認自己是否受影響,以及評估暫時緩解措施。這和 PHP2Shell 漏洞、BIND CVE-2026-94300 那種「公告與修補同時出」的狀況不同,要多做一步。
三、誰要先處理?CVSS 分數不等於你的風險
新聞看分數,企業要看「這個元件我有沒有在用」。
| 你的環境 | 主要風險 | 優先順序 |
|---|---|---|
| 共用虛擬主機、多人登入的 Linux 伺服器、跑客戶或不受信任程式的容器主機 | skb_zerocopy 提權:任何一個帳號或網站被入侵,就可能拿到整台機器的 root | 最高 |
| 一般 Debian、Ubuntu、AlmaLinux 伺服器(只有自己人登入) | 同上,但攻擊者要先取得一個帳號或從網站漏洞進來 | 高 |
| 用 Linux 核心內建 ksmbd 分享資料夾的伺服器、NAS 或設備 | ksmbd 兩個 9.0 漏洞,445 埠若對外開放風險最高 | 高(有用 ksmbd 才算) |
| VMware 虛擬機裡的 Linux | vmwgfx 本機提權 | 中 |
| 用 Samba 分享資料夾的伺服器 | Samba 是另一套程式,不是 ksmbd,不受 ksmbd 漏洞影響 | 依提權漏洞判斷 |
| 網站放在代管服務,自己沒有 Linux 主機 | 由服務商處理 | 請服務商說明更新排程 |
判斷方法只要問一個問題:「這台 Linux 機器上,除了我們自己,還有誰能執行程式?」 答案是「客戶的網站」「外包商帳號」「別人的容器」,就是提權漏洞的高風險環境。
TuxCare 的實測結果值得單獨列出:skb_zerocopy 漏洞在預設設定的 Debian 12、13,Ubuntu 24.04、26.04,AlmaLinux 8、9、10 都能取得 root;它能繞過 2026 年 5 月 Dirty Frag 漏洞(CVE-2026-43284)的修補,在 Ubuntu 上也能繞過 AppArmor 對非特權 user namespace 的限制。CentOS 6、7 不受影響。
四、5 步驟自查與暫時緩解
步驟 1:盤點 Linux 機器與核心版本
列出公司所有 Linux 伺服器、VPS、NAS 與虛擬機,在每台執行 uname -r 記下核心版本,並記下發行版與版本。NAS 與設備要記型號與韌體版本。
步驟 2:確認 ksmbd 有沒有在跑
執行 systemctl is-active ksmbd 與 lsmod | grep ksmbd。兩者都沒有結果,代表沒有啟用 ksmbd。有在跑但用不到,執行 systemctl disable --now ksmbd 關閉;確實要用的,先用防火牆限制 445 埠只開放給內部網路,並關閉訪客分享。NAS 請查廠商公告,確認檔案分享用的是 Samba 還是 ksmbd。
步驟 3:評估提權漏洞的暫時緩解
TuxCare 提供兩種暫時做法,並說明它們沒有在內部完整驗證:
- 將
user.max_user_namespaces設為0,關閉非特權 user namespace。這會讓 rootless Docker、Podman、Flatpak 與部分瀏覽器沙箱無法運作,套用前要確認機器上沒有這些用途。 - 用 modprobe 規則封鎖
nlmon與act_pedit模組,但可能無法擋住所有攻擊路徑。
建議先套用在步驟三表格中風險最高的機器,並記下改了什麼,修補上線後再評估是否還原。
步驟 4:追蹤發行版的核心更新
正式解法是等修補合併進核心,再由發行版推出更新。追蹤你用的發行版安全公告(Ubuntu USN、Debian DSA、Red Hat RHSA 等),出現對應的 CVE 或核心更新時盡快安裝。核心更新要重新開機才會生效,排好維護時段;用 KernelCare、Livepatch 等即時修補服務的,確認服務商的進度。
步驟 5:檢查登入帳號與對外服務
提權漏洞的前提是攻擊者已經能在機器上執行程式。趁這次檢查:停用離職員工與外包商的舊帳號、確認 SSH 只允許金鑰登入、網站程式與外掛已更新。這些做好,提權漏洞就少了入口。
五、給老闆的判斷:這次要不要找人處理?
不需要懂核心,只要回答三個問題:
- 公司有幾台 Linux 機器,各由誰負責? 答不出來,先做盤點。
- 有沒有機器讓外人或客戶的程式在上面跑? 有,就是這次的高風險機器。
- 修補出來後,誰會在一週內完成更新並重開機? 沒有指定的人,就是下一次事件的破口。
我們反覆遇到的狀況是:漏洞本身不難修,難的是沒人知道機器在哪、誰負責。Zeabur 結束營運的事件也是同一件事,基礎設施要先指定負責人,不能等出事才找。
六、不確定公司的 Linux 主機有沒有受影響?
如果你不確定公司有哪些 Linux 主機、NAS 有沒有用 ksmbd,或外包商是否已經處理,歡迎填寫諮詢表單。請在表單留下主機的用途與目前的維護單位,我們會先協助盤點機器與負責人,再建議要先緩解、等更新,還是改用代管服務。
驗收標準:讀完本文後,你應該能回答三個問題——公司有哪些 Linux 機器、哪幾台有其他人能執行程式或啟用了 ksmbd、發行版核心更新出來後由誰在幾天內安裝。三題都有答案,這次事件的準備就做完了。
參考來源
- Greg Kroah-Hartman,〈Re: ZDI-CAN-34076: New Vulnerability Report〉,linux-kernel 郵件清單,2026-10-22:https://lore.kernel.org/all/2026102226-duly-imprison-a2c1@gregkh/
- TuxCare,〈Linux Kernel skb_zerocopy Zero Day Gets Root on AlmaLinux, Debian and Ubuntu and Bypasses the Dirty Frag Fix〉,2026-10-22:https://tuxcare.com/blog/zdi-ksmbd-bugs-cve/
- Hardware Busters,〈Linux Kernel Vulnerabilities Hit the Public Mailing List Before the Fixes, Two of Them Rated CVSS 9.0〉,2026-10-22:https://hwbusters.com/news/linux-kernel-vulnerabilities-hit-the-public-mailing-list-before-the-fixes-two-of-them-rated-cvss-9-0/
- pwn.watch,〈Linux kernel: unpatched ZDI bug reports with repro details leaked to public LKML〉,2026-10-23 更新:https://pwn.watch/i/linux-kernel-zdi-reports-leaked-to-lkml
- Slashdot,〈Several Linux Kernel Vulnerabilities Accidentally Posted To Public Kernel Mailing List〉,2026-10-22:https://it.slashdot.org/story/26/10/22/1612227/several-linux-kernel-vulnerabilities-accidentally-posted-to-public-kernel-mailing-list
相關推薦與延伸閱讀
- BIND 漏洞 CVE-2026-94300 自查與修補:DNS 伺服器要升到 9.20.30,9.18 沒有修補版:CVE-2026-94300 是 ISC 於 2026 年 10 月 21 日公開的 BIND 9 高風險漏洞,CVSS 8.1,重放 GSS-TSIG 簽章訊
- PHP2Shell 漏洞自查與修補:中小企業官網今天就要做的 5 件事:PHP2Shell 是 PHP 官方 2026 年 10 月 21 日修補的兩個核心漏洞,不用登入就可能被遠端接管伺服器。官網用 WordPress 或虛擬主機
- Cloudflare 推出代理就緒度分數:用四大維度檢查你的網站對 AI Agent 是否準備好:Cloudflare isitagentready.com 用四大維度替網站的 AI agent 就緒度打分。本文解析評分邏輯與官方歷史樣本,說明採用率為何不等