文/Laban(優創智能 AI 導入工程師)
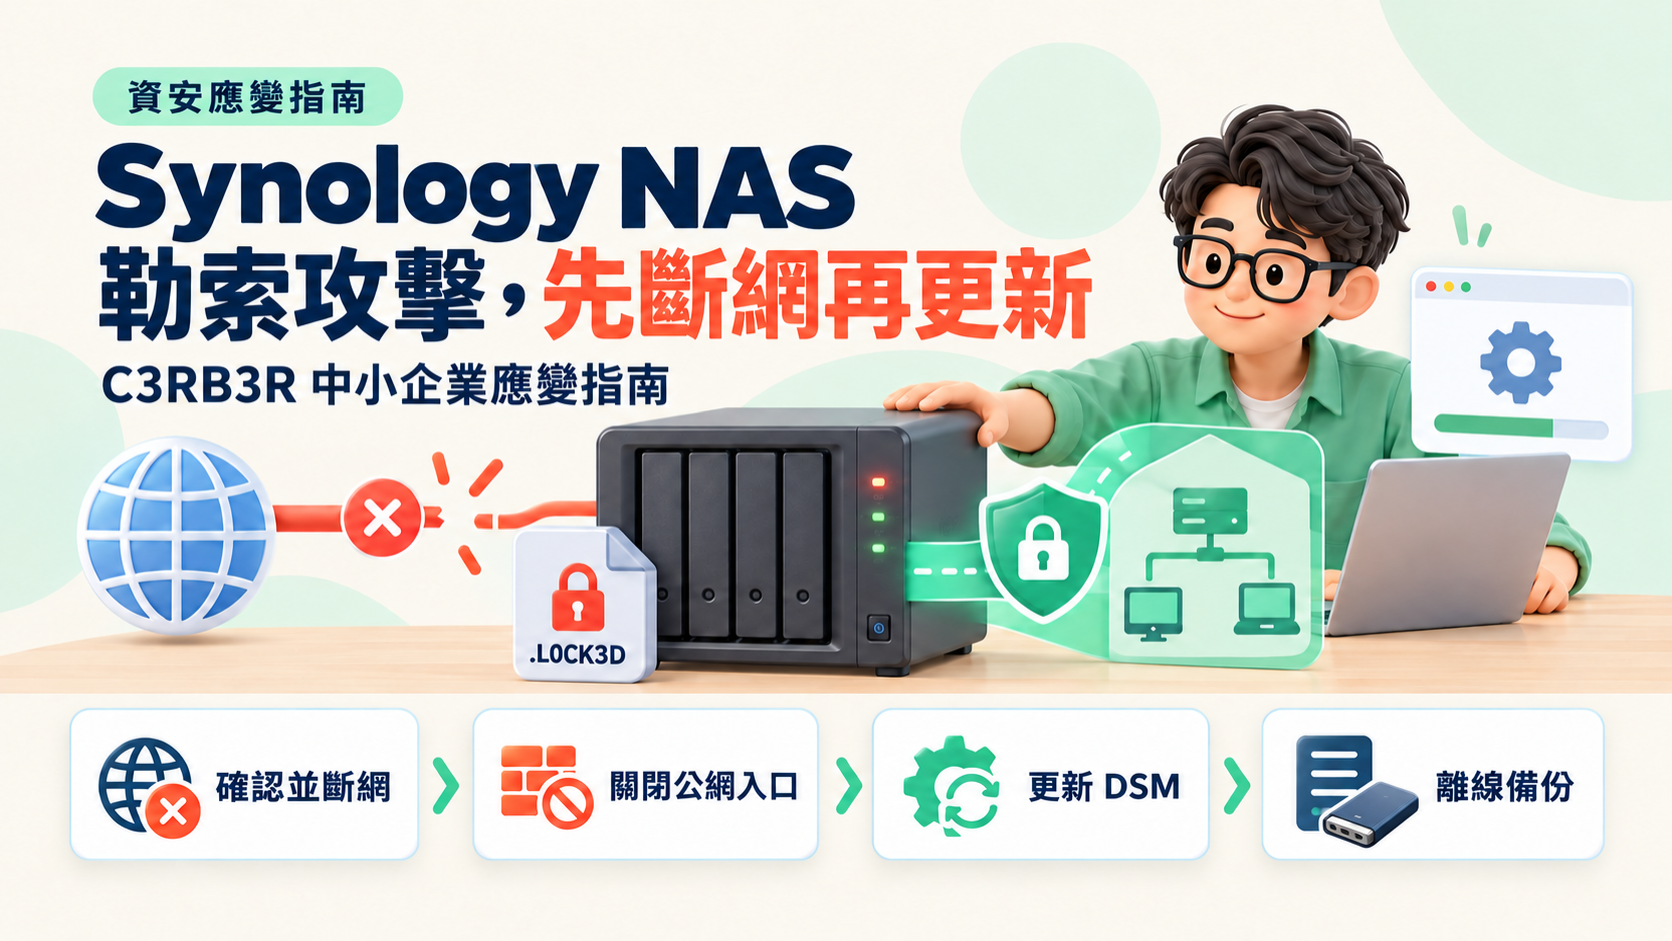
C3RB3R 是一支把 NAS 檔案加密成 .L0CK3D 副檔名、再留下 read-me3.txt 勒索信的勒索軟體,2026 年 10 月下旬被多家媒體報導正在攻擊 Synology NAS。結論先講:這次不是「NAS 不安全」,而是「沒更新、又直接開在公網上的 NAS 不安全」。Synology 官方已證實攻擊者鎖定舊版 DSM,而且沒有替代緩解措施,更新 DSM 是唯一修補方式;在更新完成前,先把 NAS 從公網收回來。
本文分成三部分:官方公告與媒體報導中的已知事實、官方與第三方說法不一致的地方,以及台灣中小企業可以照著做的六個步驟。本文不是事件鑑識報告,也不取代原廠技術支援;資料截至 2026 年 10 月 30 日。
一、已知事實:官方說了什麼
1. Synology 官方公告(2026-10-29)
Synology 在 10 月 29 日發布公告,標題是呼籲用戶更新 DSM。公告內容很短,重點有三個:
- Synology 已發現攻擊者利用一個在 2024 年 12 月就已修補的漏洞,鎖定仍在執行舊版 DSM 的設備,目的是加密資料並勒索贖金。
- 公告指向的安全通報是 Synology-SA-24:20。
- 官方強烈建議執行受影響版本的用戶立即更新 DSM,並開啟自動更新。
公告本身沒有寫出 CVE 編號、勒索軟體名稱或受影響設備數量。
2. SA-24:20 裡有什麼
SA-24:20 是 Pwn2Own 2024 發現的 DSM 漏洞通報,最初於 2024 年 11 月 5 日發布,嚴重等級為 Critical。其中最嚴重的是 CVE-2024-10441,CVSS 3.1 分數 9.8,屬於未經驗證即可從遠端執行任意程式碼的漏洞。各版本的修補版號如下:
| DSM 版本 | 修補版本(或更新) |
|---|---|
| DSM 7.2.2 | 7.2.2-72806-1 |
| DSM 7.2.1 | 7.2.1-69057-6 |
| DSM 7.2 | 7.2-64570-4 |
| DSM 7.1 | 7.1.1-42962-7 |
| DSM 6.2(Moderate) | 6.2.4-25556-8 |
3. 媒體報導的中毒特徵
依 IT-Connect(10-29)與 PBX Science(10-29)的報導:
- C3RB3R 被描述為長期存在的 Cerber 勒索軟體家族變種。
- 被加密的檔案改成 .L0CK3D 副檔名,照片、文件、程式碼與備份檔都會被加密。
- 每個被加密的資料夾會出現名為 read-me3.txt 的勒索信,內容導向 Tor 網站。
- IT-Connect 寫到加密使用 ChaCha8,金鑰以 RSA-2048 保護;PBX Science 寫到目前沒有確認可用的免費解密工具。
HKEPC 的報導另外提到,勒索信內含「C3RB3R INSTRUCTIONS」字樣,並引述資安應急團隊的溯源分析,稱這波感染不是 Windows 電腦中毒後經由 SMB 共享連帶波及,而是攻擊者直接鎖定暴露在公網上的 NAS 進行全網自動化攻擊。HKEPC 也呼籲所有 Synology NAS 用戶立即斷線。這幾點目前只見於 HKEPC,以下視為該媒體的報導內容。
二、說法不一致的地方:該信哪一個?
1. 入侵漏洞:SA-24:20 還是 SA-26:13?
| 說法來源 | 指向的通報 | CVE | 狀態 |
|---|---|---|---|
| Synology 官方公告(10-29) | SA-24:20 | 公告未列;SA-24:20 最嚴重者為 CVE-2024-10441 | 官方說法 |
| IT-Connect 引述 360(10-29) | SA-26:13 | CVE-2026-13639、CVE-2026-13684 | 尚待官方確認 |
IT-Connect 報導,中國資安廠商 360 在 10 月 29 日發布預警,表示自 10 月初起就陸續接到 Synology NAS 的求助,並認為入口是 SA-26:13 的兩個漏洞。SA-26:13 是 Synology 於 2026 年 9 月 18 日發布的 DSM 通報,共列出 8 個漏洞,其中:
- CVE-2026-13684:SCGI 的輸出編碼問題,CVSS 9.8。
- CVE-2026-13639:登入邏輯熵不足,CVSS 9.8。
兩者在官方描述中都是「遠端攻擊者可讀寫任意檔案並造成服務中斷」,官方未提供替代緩解措施。SA-26:13 的修補版本為:
| DSM 版本 | 修補版本(或更新) |
|---|---|
| DSM 7.4 | 7.4-90075 |
| DSM 7.3 | 7.3.2-86009-4 |
| DSM 7.2.2 | 7.2.2-72806-9 |
| DSM 7.2.1 | 7.2.1-69057-12 |
實務上不必二選一:SA-26:13 的修補版號都比 SA-24:20 新,更新到 SA-26:13 列出的版本,兩份通報的漏洞就都補上了。
2. CVSS 是 10.0 還是 9.8?
HKEPC 報導稱這波攻擊利用「2 個 CVSS 10.0 分的遠端程式碼執行漏洞」。查 Synology 官方通報,SA-24:20 的 CVE-2024-10441 與 SA-26:13 的 CVE-2026-13639、CVE-2026-13684 都是 9.8;SA-26:13 這兩個漏洞的官方描述是任意檔案讀寫,不是遠端程式碼執行。本文以官方通報為準。
3. 已更新的設備也中招?
PBX Science 引述一支事件應變團隊,有受害者當時已在執行較新的 DSM 7.4.1,團隊尚未排除新的 DSM 漏洞,或套件、外掛、帳密、對外服務被濫用的可能;部分用戶懷疑與容器中執行的 GitLab 有關。報導也強調這是初步發現,多數受害者看起來是漏掉更新。這代表「只更新 DSM」可能還不夠,套件與對外服務也要一起收斂。
另外,Synology 在 2026 年 10 月 22 日發布 SA-26:14 PHP2Shell 通報,CVE-2026-109618、CVE-2026-109619 均為 CVSS 9.8,影響 Synology Calendar、Mail Station 與 PHP 套件;其中 PHP 7.3 已停止支援、沒有修補版本。目前沒有來源證實它與這波勒索攻擊有關,但 NAS 上有裝這些套件的,應該一起處理。我們在 PHP2Shell 中小企業網站檢查與修補一文整理過網站端的做法。
三、六個步驟:這週就能開始做
以下步驟適用於任何有 Synology NAS 的公司,特別是把 NAS 當檔案伺服器、又把它當成唯一備份的團隊。
步驟 1:先確認有沒有中招,有就斷網
登入 DSM,用 File Station 檢查共享資料夾有沒有 .L0CK3D 副檔名或 read-me3.txt。PBX Science 的建議是:看到陌生副檔名或勒索信,就把 NAS 斷網。斷網後不要急著重設或重灌,先依 Synology 知識中心的勒索處置教學與原廠技術支援判斷下一步,避免把還原與鑑識需要的線索一起清掉。PBX Science 也建議不要付贖金。
步驟 2:收掉公網入口,改用 VPN
IT-Connect 建議移除指向 DSM 介面的連接埠轉發,遠端存取改走 VPN。我們的建議更保守一點:在 DSM 更新完成、確認沒有異常之前,所有對外入口一律先關,包含路由器上的連接埠轉發、UPnP 自動開的埠,以及 QuickConnect。PBX Science 把 Synology 的中繼服務列為可用的遠端方式之一,但官方目前沒有提供任何緩解措施,攻擊仍在進行中,先全部收回來、更新完再逐一評估要開哪個,風險最低。
步驟 3:更新 DSM,並開自動更新
到「控制台 → 更新與還原」確認版本,更新到上方 SA-26:13 表格列出的版本或更新,再依 Synology 官方建議開啟自動更新。還在 DSM 7.2 以前、無法升到這些分支的機種,要另外評估是否該汰換,至少不能再放在公網上。
步驟 4:更新或移除套件
到套件中心更新 PHP、Mail Station、Synology Calendar;不用的套件、分享連結與服務直接移除。有在 Container Manager 跑 GitLab 等自架服務的,要一起確認版本,並避免對外開放。
步驟 5:檢查帳號與登入紀錄
到 Log Center 檢查近期登入與管理員操作有沒有陌生 IP 或時段;檢查使用者清單有沒有不認得的管理員帳號。依 IT-Connect 與 PBX Science 的建議:停用預設 admin 帳號、使用強且不重複的密碼、開兩步驟驗證與自動封鎖 IP。
步驟 6:備份要有一份勒索軟體碰不到
NAS 開了 RAID 也不是備份,這是 IT-Connect 特別強調的一句。具體做法:
- 共享資料夾開啟寫保護(不可變)快照,並定期確認快照真的有產生。
- 保留至少一份離線或隔離的備份,例如定期輪替、平時不接線的外接硬碟,或與 NAS 不共用帳密的異地備份。
- 實際做一次還原測試。只有成功還原過的備份,才算備份。
驗收標準:完成後應能回答三個問題——NAS 現在能不能從公網直接連到登入頁;DSM 與套件是否都在官方修補版本以上;如果今天整台 NAS 被加密,能不能從一份它碰不到的備份,在可接受的時間內還原。三題都能回答清楚,才算補上這次事件暴露的缺口。
中招後怎麼通報
台灣企業可向 TWCERT/CC 通報,官網首頁有簡易資安事件通報表單,企業資安事件通報信箱為 int_report@cert.org.tw。通報前先保留勒索信、受影響檔案清單、DSM 版本與登入紀錄截圖。
四、結語:NAS 是基礎設施,不是放著不管的硬碟
很多中小企業的 NAS 是十年前買的,裝好之後就沒人再登入過。它同時扮演檔案伺服器、備份、相簿、甚至對外分享的角色,一旦被加密,停的不是一台機器,而是整間公司的檔案。這次事件的教訓很直接:能從公網連到的設備,就要有人負責更新;被當成備份的設備,就不能是唯一一份備份。
如果你的公司正在盤點 NAS、備份與對外服務,或想在導入 AI 工作流之前先把資料保存與權限整理乾淨,歡迎與優創智能聯繫,我們可以從一張「哪些設備對外開放、誰負責更新、備份放在哪」的清單開始。
免責說明:本文依截至 2026 年 10 月 30 日的公開資料整理,事件仍在發展,入侵漏洞與受影響範圍以 Synology 官方後續公告為準。本文不構成資安鑑識或法律意見;設備已遭加密時,請聯絡原廠技術支援與專業資安人員處理。
參考來源
- Synology,〈Synology urges users to update DSM following ransomware attacks on outdated DSM versions〉,2026-10-29:https://www.synology.com/en-global/company/news/article/C3RB3R
- Synology,〈Synology-SA-24:20 DSM (PWN2OWN 2024)〉,2024-11-05 發布、2025-03-28 更新:https://www.synology.com/en-global/security/advisory/Synology_SA_24_20
- Synology,〈Synology-SA-26:13 DSM〉,2026-09-18:https://www.synology.com/en-global/security/advisory/Synology_SA_26_13
- Synology,〈Synology-SA-26:14 PHP2Shell〉,2026-10-22 發布、2026-10-26 更新:https://www.synology.com/en-global/security/advisory/Synology_SA_26_14
- Synology 知識中心,〈如何解決 Synology NAS 遭受勒索軟體攻擊的問題?〉:https://kb.synology.com/zh-tw/DSM/tutorial/What_to_do_when_NAS_attacked_by_ransomware
- IT-Connect,〈Synology NAS C3RB3R Ransomware Attack: How to Protect〉,2026-10-29:https://www.it-connect.tech/c3rb3r-ransomware-is-hitting-synology-nas-devices-how-to-protect-yours/
- PBX Science,〈Synology NAS Ransomware Alert: C3RB3R Attacks Hit Unpatched Devices, Update DSM Now〉,2026-10-29:https://pbxscience.com/synology-nas-ransomware-alert-c3rb3r-attacks-hit-unpatched-devices-update-dsm-now/
- HKEPC(Threads),Synology NAS 遭勒索病毒攻擊報導,2026-10:https://www.threads.com/@hkepc/post/DfFNi9Xibnj
- TWCERT/CC 台灣電腦網路危機處理暨協調中心:https://www.twcert.org.tw/
相關推薦與延伸閱讀
- AI Agent 的權限邊界怎麼設:企業導入前必須畫好的三條線:企業導入 AI Agent 前,權限邊界比模型選型更該先決定。本文用 2026 年 OpenAI–Hugging Face 事件與 Google Gemini
- AI 商業落地是什麼?從試用、試行到正式營運的驗收指南:AI 商業落地如何從試用走到日常營運?整理需求、資料、試行、交接與持續驗收,區分品質、工時與現金效益,協助企業評估下一步。文中用表格說明工具試用、工作試行、正式
- AI 導入顧問怎麼選?台灣中小企業比較顧問與 DIY 的成本、風險與時程:要自己摸索 AI 工具,還是請 AI 導入顧問?本文用成本、時程、風險與適用情境四個面向比較 DIY 與委託,說明自己做的隱形成本、哪些情況請顧問更值得,以及挑