文/Laban(優創智能 AI 導入工程師)
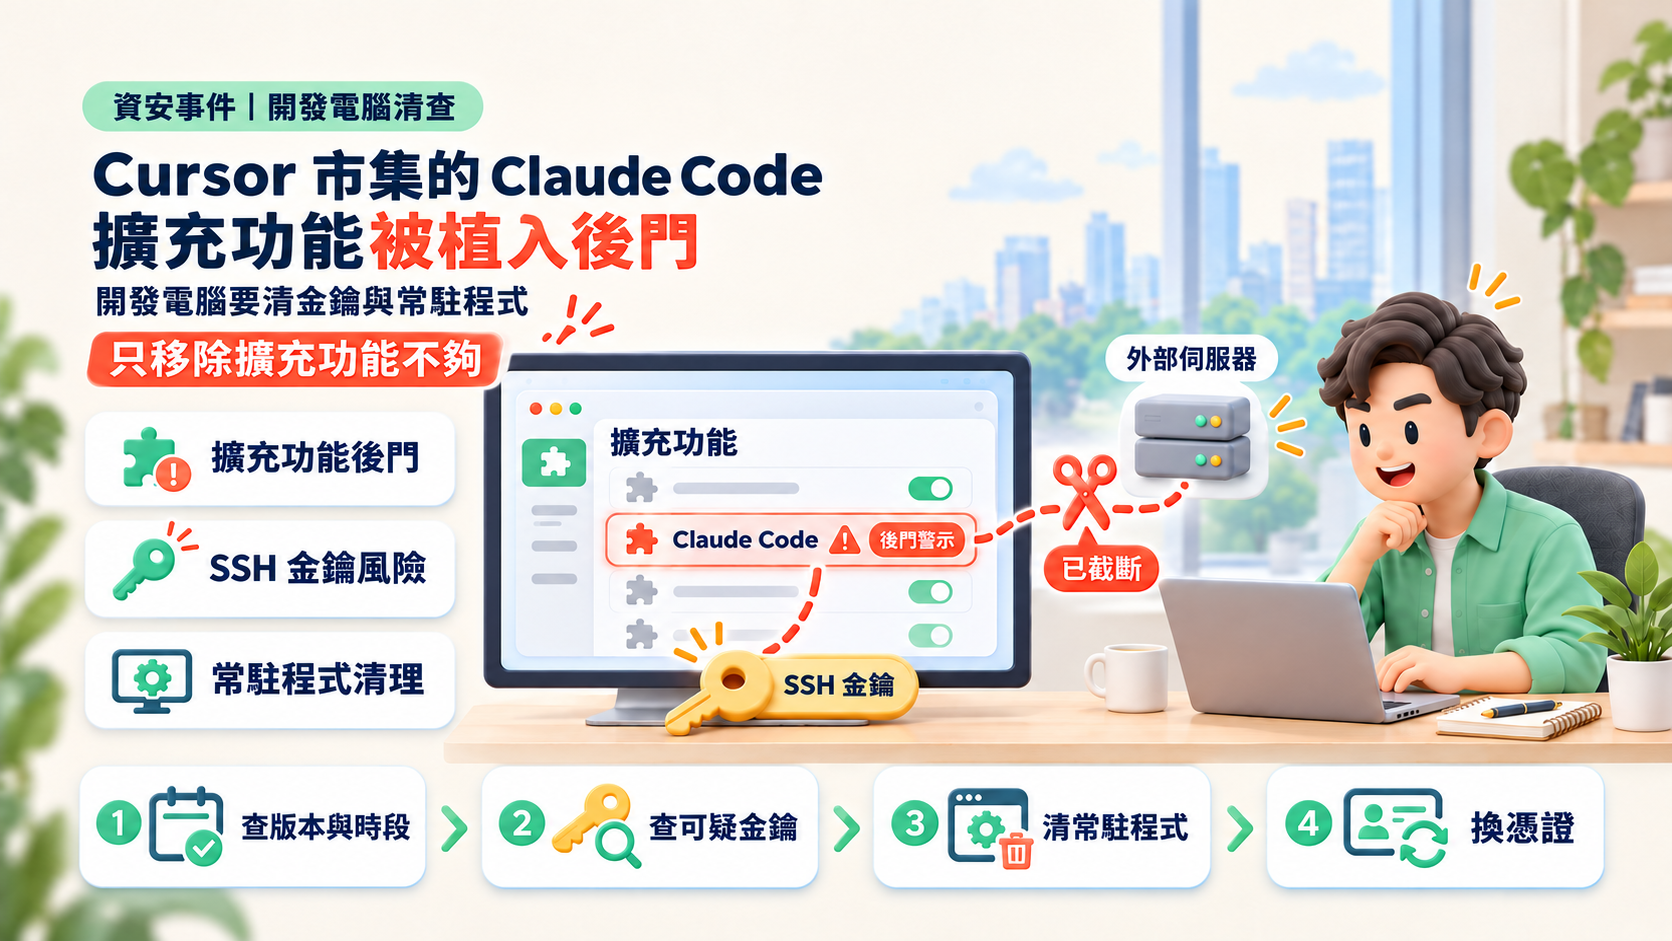
Cursor 市集的 Claude Code 擴充功能後門事件,是指 2026-10-29 約 11 小時內,Cursor 自家擴充功能市集上架了被竄改的 Anthropic.claude-code 2.1.312 與 2.1.313 版,裝上後會寫入攻擊者的 SSH 金鑰、建立常駐程式並嘗試開反向通道。結論先講:如果公司有人在這段時間用 Cursor 更新過 Claude Code 擴充功能,光移除擴充功能不夠,要查金鑰、清常駐程式、換憑證;以後管 AI 擴充功能,要管的是「更新」,不只是「誰發行」。
本文是事件解析與清查清單,不是資安鑑識服務。事實段只寫來源查得到的內容,防範做法另標為編輯建議。
一、已知事實:發生了什麼?
1. 時間、版本與平台
依 Cursor 官方安全通告(2026-10-29 發布,10-30 美西時間 11:30 更新 IOC 與受影響版本):
| 項目 | 內容 |
|---|---|
| 擴充功能 | Anthropic.claude-code(Cursor 的 VS Code 擴充功能市集) |
| 受影響版本 | 2.1.312、2.1.313 |
| 平台 | Windows、macOS |
| 可下載時間 | 美西時間 2026-10-29 約 02:27 至 13:35,約 11 小時 |
| 台北時間(本文換算,美西當日為 UTC−7) | 2026-10-29 約 17:27 至 10-30 04:35 |
| 開發者 | Cursor 表示這兩個版本「不是 Anthropic 開發的」 |
BleepingComputer(Bill Toulas,2026-10-30)與 Help Net Security(2026-10-30)只寫 2.1.313;本文以 Cursor 通告列出的兩個版本為準。
2. 惡意程式做了什麼?
研究人員分析(BleepingComputer 引述 Phorion 與 OpenSourceMalware)指出,攻擊者在擴充功能的 extension.js 開頭插入一段惡意載入程式,其餘正常程式碼不變,擴充功能一載入就執行,使用者不必操作 Claude Code。Cursor 通告列出的行為:
- 蒐集主機資訊:主機名稱、使用者名稱、作業系統、家目錄、環境變數名稱、工作目錄、Git email、對外 IP。Help Net Security 報導最多會蒐集 40 個看起來像金鑰或權杖的環境變數名稱。
- 寫入攻擊者 SSH 金鑰:在
authorized_keys加入註解為svc-telemetry的金鑰,並嘗試啟用 SSH 服務、開反向 SSH 通道。 - 持久化:macOS 用 LaunchAgent;Windows 用 SYSTEM 層級排程工作(名為 SysMon),失敗時改放「啟動」資料夾;約每 60 秒重試一次通道。
- 回報:把主機資訊與後門狀態送到攻擊者伺服器 134.209.82.225。
3. 哪些步驟常常失敗,哪些仍會完成?
Cursor 表示,沒有管理員權限時,啟用 SSH 服務這一步通常會失敗;BleepingComputer 也報導,macOS 與 Windows 版的程式各有寫錯的地方,導致 SSH 服務開不起來。但即使 SSH 開不起來,金鑰仍會寫入、常駐程式仍會建立、主機資訊仍會送出,所以 Cursor 建議不論如何都要清理。BleepingComputer 指出,惡意程式沒有直接偷密碼,而是送出可能藏有憑證的環境變數名稱,看起來是為之後手動進入做準備。
4. 各方回應
- Cursor:下架惡意擴充功能,「出於謹慎」整個市集暫停,輪替金鑰、重建市集後恢復上線;稽核存取後確認其他擴充功能未被竄改;與主機商合作讓攻擊者伺服器下線,反向連線與資料回傳已無法運作。Cursor 也提供 macOS 與 Windows 的清理腳本。
- Anthropic:據 BankInfoSecurity(2026-10-30)與 Implicator.ai(2026-10-31)引述,Anthropic 表示有惡意人士「利用對 Cursor 市集的存取權限」發布竄改版本,Anthropic 沒有參與建置、發布或代管。
- 受影響人數:BankInfoSecurity 與 Help Net Security 引述 Cursor 表示最多約 5,000 名使用者受影響;本文 2026-11-11 查閱 Cursor 通告頁面時,未能逐字確認這個數字。
5. 還不知道的部分
攻擊者如何取得 Cursor 市集的發布權限、是哪一方的帳號或系統出問題,截至 2026-10-31 的報導,Cursor 與 Anthropic 都沒有說明;本文 2026-11-11 查閱 Cursor 通告,也還沒有補充。事件初期有 Open VSX、npm、微軟 Visual Studio Code 市集也受影響的說法,之後已被否認;BleepingComputer 報導 Cursor 市集是唯一散布來源。
二、編輯分析:這對台灣企業代表什麼?
1. 「看發行者」擋不住這次攻擊
這次的惡意版本掛在真正的 Anthropic 擴充功能識別碼下,不是冒名的山寨套件。Help Net Security 引述 Manifold Security 研究主管 Ax Sharma 的話:「Checking the publisher name doesn't help when the publisher is real.」擴充功能被拿來當攻擊入口也不是第一次,我們在 Claude Dispatch 被瀏覽器擴充功能接管 一文談過瀏覽器端的例子。常見的「只裝官方發行者的擴充功能」規則仍要做,但這次它沒有用;真正能縮小影響的,是控制「什麼時候更新、更新到哪一版」。
2. 移除擴充功能,不等於清乾淨
這類攻擊的重點不是擴充功能本身,而是它留下的東西:一把寫進 authorized_keys 的金鑰、一個每分鐘重試的常駐程式。Cursor 通告寫明,移除擴充功能後常駐腳本仍會繼續執行。對開發電腦,「解除安裝」是第一步,不是最後一步。
3. 外洩的是線索,不是密碼,但後果一樣要處理
送出去的是環境變數名稱、Git email 與對外 IP,不是值本身。但名稱足以告訴攻擊者這台電腦上有哪些雲端金鑰、資料庫或 API 權杖;加上一把已寫入的 SSH 金鑰,只要 SSH 服務在某個時間點被打開,就能進來拿值。所以輪替憑證的範圍,要看「這台電腦能碰到什麼」,不是看「確定被偷了什麼」。 AI 工具裝在哪台電腦,就能碰到那台電腦的權限;這也是我們在 AI Agent 權限邊界 一文強調「只給完成任務所需的最小權限」的原因。
三、五個步驟:開發電腦的清查與後續管理
開發電腦上裝了哪些 AI 程式助手的全面盤點,可先參考 AI 程式助手內建瀏覽器資安檢查。以下只針對這次事件。
步驟 1:找出可能受影響的電腦
列出公司內所有用 Cursor 的電腦(含外包與個人電腦連公司資源的),確認三件事:有沒有裝 Claude Code 擴充功能、目前或曾經是不是 2.1.312 或 2.1.313、在台北時間 10-29 傍晚到 10-30 清晨之間有沒有開著 Cursor(自動更新可能在這段時間發生)。三項都無法排除的,一律當成可能受影響處理。
步驟 2:檢查 svc-telemetry 金鑰與常駐檔案
macOS 可用 Cursor 通告提供的指令:
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"
Windows 要檢查 %USERPROFILE%\.ssh\authorized_keys 與 C:\ProgramData\ssh\administrators_authorized_keys,Cursor 通告附有 PowerShell 指令。接著對照通告列出的常駐檔案:
| 平台 | 檢查位置 |
|---|---|
| macOS | ~/.config/.smt、~/.config/.smtk、$TMPDIR/.stk_*、~/Library/LaunchAgents/com.apple.sysmond.plist |
| Windows | %USERPROFILE%\.config\smt.cmd、%USERPROFILE%\.config\smtk、%TEMP%\.stk_*、排程工作 SysMon、「啟動」資料夾的 sysmon.cmd |
| Linux(通告列為 IOC) | /tmp/.stk_*、執行 .smt 的 cron @reboot 項目 |
公司若有防火牆或端點紀錄,也一併查對 134.209.82.225(TCP 22 與 8099)的連線。
步驟 3:隔離並清除,不只解除安裝
查到任何一項,先把電腦斷開公司網路。依 Cursor 通告:刪除未授權金鑰、常駐項目與通道程序;macOS 腳本要以受影響的使用者身分執行(不要用 root),Windows 腳本以系統管理員執行。Cursor 建議考慮重灌主機;如果這台電腦能碰到正式環境或客戶資料,我們建議直接重灌,不要賭清理腳本有沒有清乾淨。
步驟 4:從另一台電腦輪替憑證
在另一台確定乾淨的電腦上,輪替受影響電腦能接觸到的所有憑證與登入工作階段:雲端主控台與 API 金鑰、Git 平台權杖與 SSH 金鑰、資料庫密碼、.env 裡的第三方服務金鑰、AI 服務的 API key。先看這台電腦的環境變數名稱清單,名稱有出現的就優先換。在受影響電腦上換密碼,等於把新密碼也交出去。
步驟 5:訂開發電腦的擴充功能更新規則(編輯建議)
以下是我們的建議,不是 Cursor 或 Anthropic 的要求:
- 關閉擴充功能自動更新,或延後幾天再更新:這次惡意版本只在架上約 11 小時,延後更新本身就能避開。
- 鎖定團隊用的版本:AI 程式助手這類能執行指令的擴充功能,由一個人確認新版再推給全組。
- 列允許清單:只允許清單內的擴充功能,新增要有人核准。
- 監看兩個地方的變動:
authorized_keys與開機常駐項目(LaunchAgents、排程工作),有異動就通知。
驗收標準:做完五步,你要能回答五個問題:公司有幾台電腦裝了 Cursor 的 Claude Code 擴充功能、各是哪一版;幾台查過 svc-telemetry 金鑰、結果如何;查到的電腦是清理還是重灌;輪替了哪些憑證、在哪台電腦上操作;擴充功能的更新規則寫在哪裡、誰負責核准新版。
四、結語:AI 擴充功能的權限,就是開發電腦的權限
這次事件的教訓不是「不要用 AI 程式助手」,而是 AI 擴充功能和其他程式一樣,一更新就以你的身分在你的電腦上執行。真正的發行者也可能發出壞版本,所以控制點要放在更新節奏、清查能力與憑證輪替,而不是只看名字。
如果你的團隊正在導入 AI 程式助手或 AI 代理,想先把開發電腦的權限、更新規則與事故處理流程設計清楚,歡迎與我們聯繫。
免責說明:本文依據 Cursor 官方安全通告(2026-10-29 發布、10-30 更新)、BleepingComputer、Help Net Security、BankInfoSecurity 與 Implicator.ai 報導(截至 2026-11-11 查閱)整理。台北時間為本文換算;「最多約 5,000 名使用者」為媒體引述 Cursor,本文未能在 Cursor 通告頁面逐字確認;攻擊者如何取得發布權限尚未官方說明。步驟 5 為編輯建議。本文不構成資安鑑識或法律意見,懷疑受影響請依 Cursor 通告處理或洽專業資安團隊。
參考來源
- Cursor,〈Claude Code extension security notice〉,2026-10-29(2026-10-30 更新):https://cursor.com/blog/claude-code-extension-security-notice
- BleepingComputer(Bill Toulas),〈Malicious Claude Code extension on Cursor planted SSH backdoors〉,2026-10-30:https://www.bleepingcomputer.com/news/security/malicious-claude-code-extension-on-cursor-planted-ssh-backdoors/
- Help Net Security(Sinisa Markovic),〈Claude Code extension poisoned with persistent SSH backdoor〉,2026-10-30:https://www.helpnetsecurity.com/2026/10/30/claude-code-extension-ssh-backdoor/
- BankInfoSecurity(Mathew J. Schwartz),〈Cursor Confirms Anthropic Claude Code Extension Compromised〉,2026-10-30:https://www.bankinfosecurity.com/cursor-confirms-anthropic-claude-code-extension-compromised-a-33263
- Implicator.ai(Marcus Schuler),〈Cursor's Marketplace Hands Developers a Backdoored Claude Code〉,2026-10-31:https://www.implicator.ai/anthropic-says-malicious-actor-used-access-cursors/
相關推薦與延伸閱讀
- AI Agent 工具週報 10/19–10/26:Claude Code、Codex、Agent Skills 等 7 件事:AI Agent 工具週報 10/19–10/26:本週主軸是治理而非新模型。Claude Code 補企業權限、Agent Skills 進 Linux 基金
- Claude Enterprise 推出推論掛鉤與安全中心:企業把 AI 助理接進既有 DLP 前,該先定的五項設定:Claude Enterprise 的推論掛鉤可把提示詞與工具呼叫先送公司資安伺服器審核,但預設逾時放行,圖片內容也不檢查,企業要先定好失敗處理與檢查範圍。An
- AI 程式助手的內建瀏覽器被攻破:EMBRACE 研究點名 Cursor、Copilot、Codex、VS Code、Claude Desktop,企業開發電腦該做的盤點與檢查:AI 程式助手的內建瀏覽器已是開發電腦的新攻擊面:Forever Security 於 2026 年 10 月 29 日公布 EMBRACE 研究,五款工具各有