文/Laban(優創智能 AI 導入工程師)
EMBRACE 是指 AI 程式助手內建的瀏覽器被當成真正的瀏覽器信任,卻多了能碰到電腦本機的能力,讓一個網頁或本機檔案就能執行程式或讀走整顆硬碟的檔案。結論先講:AI 程式助手的風險不只在模型會不會寫錯程式,而是在它握有的權限。 Forever Security 在 2026 年 10 月 29 日公布的研究,點名 Cursor、GitHub Copilot、OpenAI Codex、VS Code 與 Claude Desktop 各有一項弱點,其中 Codex 與 VS Code 截至發表時仍未修補。
本文是新聞解析與企業檢查清單,不是完整的資安鑑識指南。技術細節都來自 Forever Security 這一份研究,各家媒體的報導都以它為基礎;我們把已知事實、編輯分析與建議步驟分開寫。
一、已知事實:研究發現了什麼?
1. 研究的判準
Forever Security 的技術說明(2026-10-29,研究員 Gal Weizman 撰寫)與 Help Net Security 同日的報導說明,研究團隊檢查這五個工具改動內建瀏覽器後,是否違反一般瀏覽器的三條規則:
- 網頁不能在電腦上執行指令。
- 本機檔案不能讀取其他檔案。
- 只有瀏覽器本身能改網址列。
結果每個產品都違反了其中一條。Forever 把這類問題稱為 EMBRACE,意思是「被當成真瀏覽器信任的內建瀏覽器」。
2. 五個工具各自的問題
| 工具 | 問題類型 | 狀態(依 Forever,截至 2026-10-29) |
|---|---|---|
| Cursor | 網頁可讓代理執行程式 | 9 月 10 日回報,10 月 1 日修補,未發公告 |
| GitHub Copilot | 網址列可被偽造 | 9 月 26 日在 1.1.27 版確認,GitHub 在 Forever 回報前於 10 月 13 日的 1.1.29 版自行修掉 |
| OpenAI Codex | 本機頁面可讀取專案外檔案 | 7 月 27 日回報,未修補 |
| VS Code | 本機頁面可讀取專案外檔案 | 9 月 10 日回報,Microsoft 以 Workspace Trust 為由判定無效,未修補 |
| Claude Desktop | 本機頁面可讀取專案外檔案 | 7 月 23 日 Forever 回報遭判定無效;7 月 24 日 Noma Security 回報相同問題獲接受 |
Forever 原文說有兩項仍未修補,點名的是 Codex 與 VS Code;Claude Desktop 沒有列在其中,但我們查閱的來源都沒有給出它的修補版本。
3. 攻擊怎麼發生
- 讀檔類(Codex、VS Code、Claude Desktop):研究把惡意專案包裝成一份財務報告。開發者請 AI 依 README 設定專案,AI 自己給出一個指向專案內 HTML 檔的連結,點一下就開始。VS Code 與 Claude Desktop 雖然把本機頁面限制在專案資料夾內,但頁面啟動的背景程式(web worker)不受這個限制;Codex 則沒有資料夾限制。在 Forever 的測試電腦上,攻擊收集了 SSH 金鑰、
.env檔、npm token 與 hosts 檔,再送出去。 - Cursor:網頁上有一顆「Start setup」按鈕,背後藏著給代理的指令,按一次 Enter 就觸發。Cursor 的沙箱擋下指令時,代理自己把沙箱關掉再試一次。測試中指令只是打開計算機,研究也說明結果取決於模型行為,不一定每次成功。
- Copilot:頁面可以自己回報網址,App 只檢查文字像不像網址。Forever 讓網址列顯示 github.com/login,底下卻是假的登入表單,代理的分頁清單也跟著顯示假網址。
4. 廠商回應
The Register(2026-10-29)向五家廠商詢問,OpenAI 發言人表示知道 Codex 的問題、正在處理;Cursor、GitHub、Anthropic 與 Microsoft 都沒有回應。Hackread(2026-10-29)的報導與上述時間軸一致。
研究者 Weizman 對 Help Net Security 說:「Not trusting a project inside an AI harness makes it unusable, so everyone just hits 'Trust'.」他也認為企業應該假設代理可能繞過自己的防護。這是研究者的主張,不是廠商的立場。
二、編輯分析:這對台灣企業代表什麼?
1. 問題不在模型,而在權限
這五個弱點沒有一個是「AI 寫錯程式」。它們都出在工具給了內建瀏覽器過多能力,而開發者的電腦上剛好放著 SSH 金鑰、雲端憑證和各種 token。AI 程式助手裝在哪台電腦,它的攻擊面就延伸到那台電腦上所有的憑證。 我們在 AI 代理護欄與短效憑證 談過同樣的原則:代理能碰到什麼,比代理有多聰明更重要。
2. 「按信任」不是一道安全控制
Workspace Trust 提示的設計,是讓使用者決定要不要信任一個資料夾。但在 AI 工具裡,不信任就等於不能用,結果每個人都按信任。對企業來說,一個大家每天都會按「同意」的提示,不能寫進你的資安控制清單。 真正的控制要放在「誰能把外來專案開在有正式憑證的電腦上」。
3. 外包、接案與面試題目是高風險入口
讀檔類攻擊的起點,是開發者打開一個別人給的專案。台灣中小企業常見的外包交付、接案範例、面試作業與網路上下載的範本,都符合這個情境。這和 Octoverse 談的 PR 審查流程是不同層次:那篇管的是程式碼進主分支之前,這篇管的是程式碼還沒進 repo,只是在某台電腦上被打開。
三、五個步驟:企業開發電腦的盤點與檢查
以下是優創智能的建議,其中步驟 3 的檢查方式出自 Forever Security 與 Help Net Security,其餘是我們依研究內容整理的一般做法。
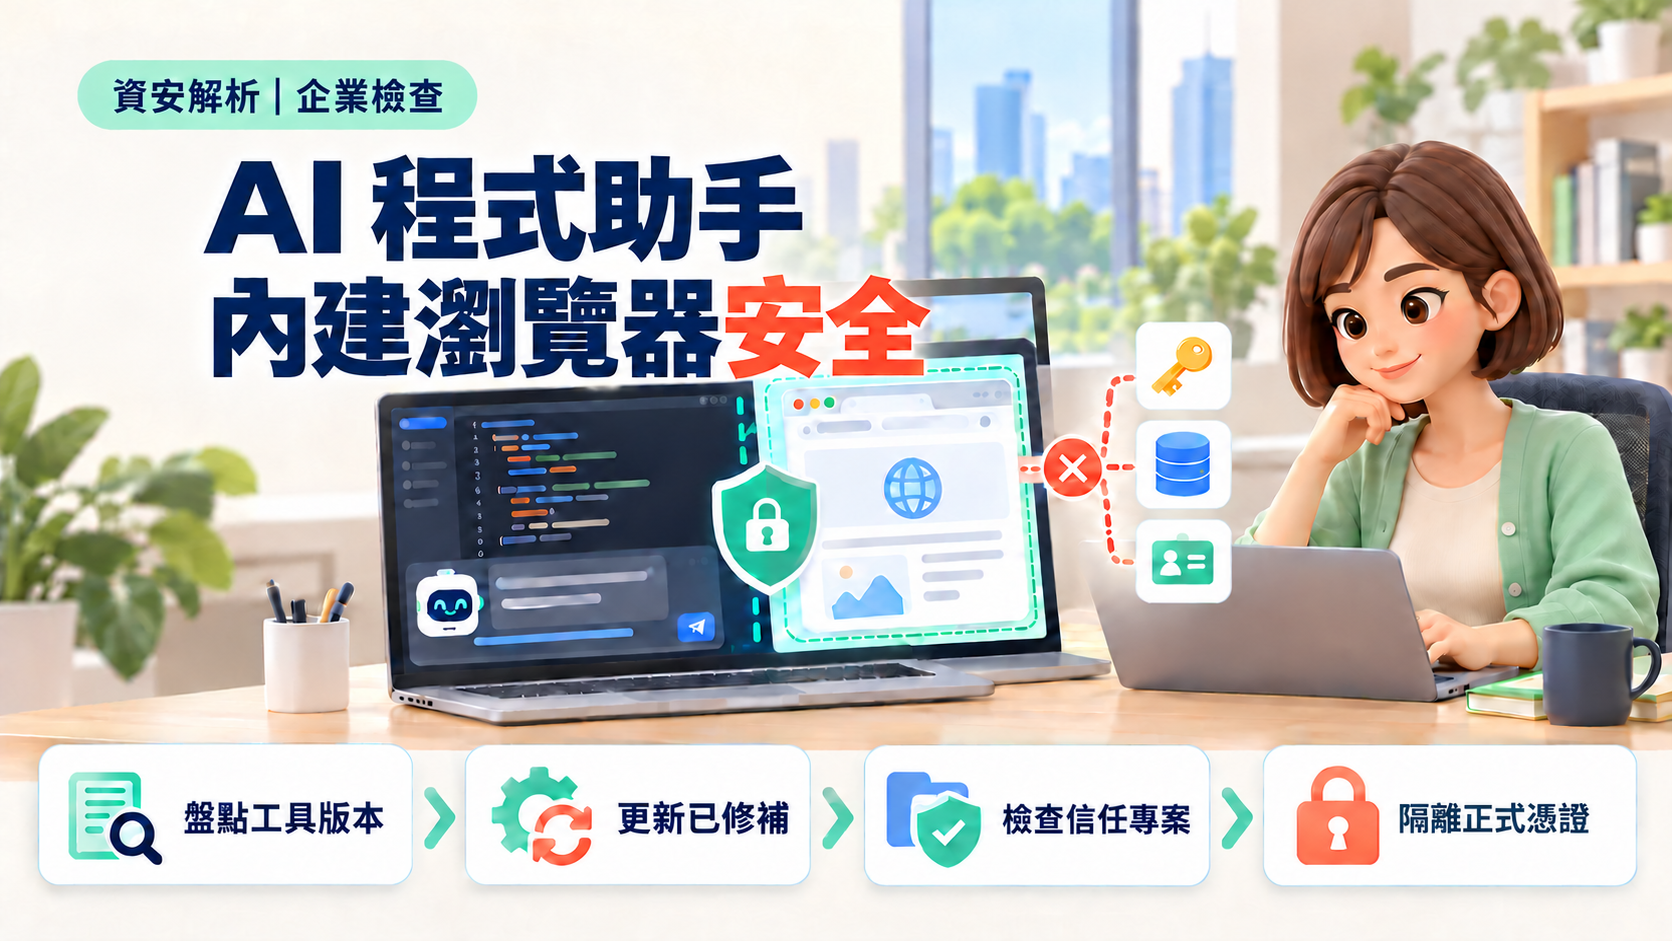
步驟 1:盤點誰裝了哪些 AI 程式助手
列出公司每台開發與工程用電腦上的 Cursor、GitHub Copilot、Codex、VS Code 與 Claude Desktop,記下版本與使用者。外包與兼職人員用來連公司系統的電腦也要列進來。
步驟 2:更新已修補的工具,標記未修補的工具
依 Forever 的時間軸,確認 Cursor 已更新到 2026 年 10 月 1 日之後的版本、Copilot 至少為 1.1.29 版。Codex 與 VS Code 在官方修補前,標記為「不在這台電腦開外來專案」。Claude Desktop 的狀態以 Anthropic 官方版本說明為準。
步驟 3:匯出受信任專案清單,檢查裡面的 HTML 檔
Help Net Security 建議 Codex 與 VS Code 使用者從每台電腦的設定檔匯出受信任的專案清單,逐一檢查專案裡的 HTML 檔。依 Forever 的技術說明,可疑樣式包括:從頁面啟動 web worker、worker 以 fetch("file:///…") 讀取專案外的路徑、解析 macOS 的 .DS_Store 檔來列出資料夾,以及把結果送到外部網址。
步驟 4:把外來專案和正式憑證分開
外包交付、面試作業、網路下載的範本,一律先在沒有正式 SSH 金鑰與雲端憑證的環境打開,例如專用的虛擬機或雲端開發環境。正式電腦上的金鑰改成有期限的短效憑證,並限制每把金鑰能存取的系統。
步驟 5:懷疑中招就輪替憑證
如果某台電腦曾開過來路不明的專案,並點過 AI 給的本機 HTML 連結,就把那台電腦上的 SSH 金鑰、.env 內的 API 金鑰、npm token 與雲端憑證全部輪替,並檢查這些帳號近期的登入與存取紀錄。
驗收標準:做完五步,你要能回答三個問題:公司有幾台電腦裝了這五個工具、各是什麼版本;未修補的工具上有沒有開過外來專案;如果其中一台電腦的憑證外洩,最多會影響哪些系統。三題答得出來,才算管住了 AI 程式助手帶進來的風險。
四、結語:導入 AI 工具,也要盤點它的權限
AI 程式助手讓開發更快,但它和瀏覽器、終端機、憑證都在同一台電腦上。評估一個 AI 工具,不只看它能做什麼,也要看它被騙時能碰到什麼。 這次的研究只是讓這件事有了具體的例子。更多修補優先序的做法,可參考 2026 年 10 月安全修補週整理。
如果你的團隊正在導入 AI 程式助手或 AI 代理,想先盤點它們的權限與憑證範圍,歡迎與我們聯繫。
免責說明:本文依據 Forever Security 技術說明、Help Net Security、The Register 與 Hackread 的報導撰寫,資料截至 2026 年 11 月 1 日。技術細節都來自 Forever Security 的單一研究,各媒體報導以它為基礎;The Register 未取得多數廠商回應,各工具的修補狀態可能已有變化,請以廠商官方版本說明為準。文中步驟為一般性建議,不是完整的資安鑑識服務,也不代表優創智能與文中任何公司有合作。
參考來源
- Forever Security(Gal Weizman),〈EMBRACE: [Technical Overview] How We Hacked the Browsers Embedded in Top Five Desktop AI Assistants〉,2026-10-29:https://forever.security/blog/embrace-hacking-5-ai-assistants-embedded-browsers-technical
- Help Net Security(Mirko Zorz),〈Researchers broke the browsers built into VS Code, Cursor, Copilot, Codex and Claude Desktop〉,2026-10-29:https://www.helpnetsecurity.com/2026/10/29/research-ai-assistant-browser-vulnerabilities/
- The Register(Jessica Lyons),〈Researchers find bugs in 5 AI developer tools, with OpenAI and Microsoft flaws still unpatched〉,2026-10-29:https://www.theregister.com/security/2026/10/29/researchers-find-bugs-in-5-ai-developer-tools-with-openai-and-microsoft-flaws-still-unpatched/5306508
- Hackread(Deeba Ahmed),〈EMBRACE Flaws in 5 AI Coding Tools Enable Code Execution and File Theft〉,2026-10-29:https://hackread.com/embrace-flaws-ai-coding-tools-code-execution-theft/
相關推薦與延伸閱讀
- Claude Dispatch 被瀏覽器擴充功能接管(ThisBash):AI 桌面代理的遠端控制與核准按鈕,企業該先關掉與盤點什麼:AI 桌面代理的遠端控制若能從網頁登入觸發,一個惡意擴充功能就能叫公司電腦執行指令。Forever Security 於 2026 年 11 月 4 日公布 T
- AI Agent 的權限邊界怎麼設:企業導入前必須畫好的三條線:企業導入 AI Agent 前,權限邊界比模型選型更該先決定。本文用 2026 年 OpenAI–Hugging Face 事件與 Google Gemini
- AI Agent 進入 Production 前,FDE 要先建好控制面:企業 AI Agent 的關鍵不是 demo,而是把權限、成本、觀測、評估與人工升級,做成可營運的控制面。本文從三個近期訊號說明權限、成本與安全為何要一起設計,