文/Laban(優創智能 AI 導入工程師)
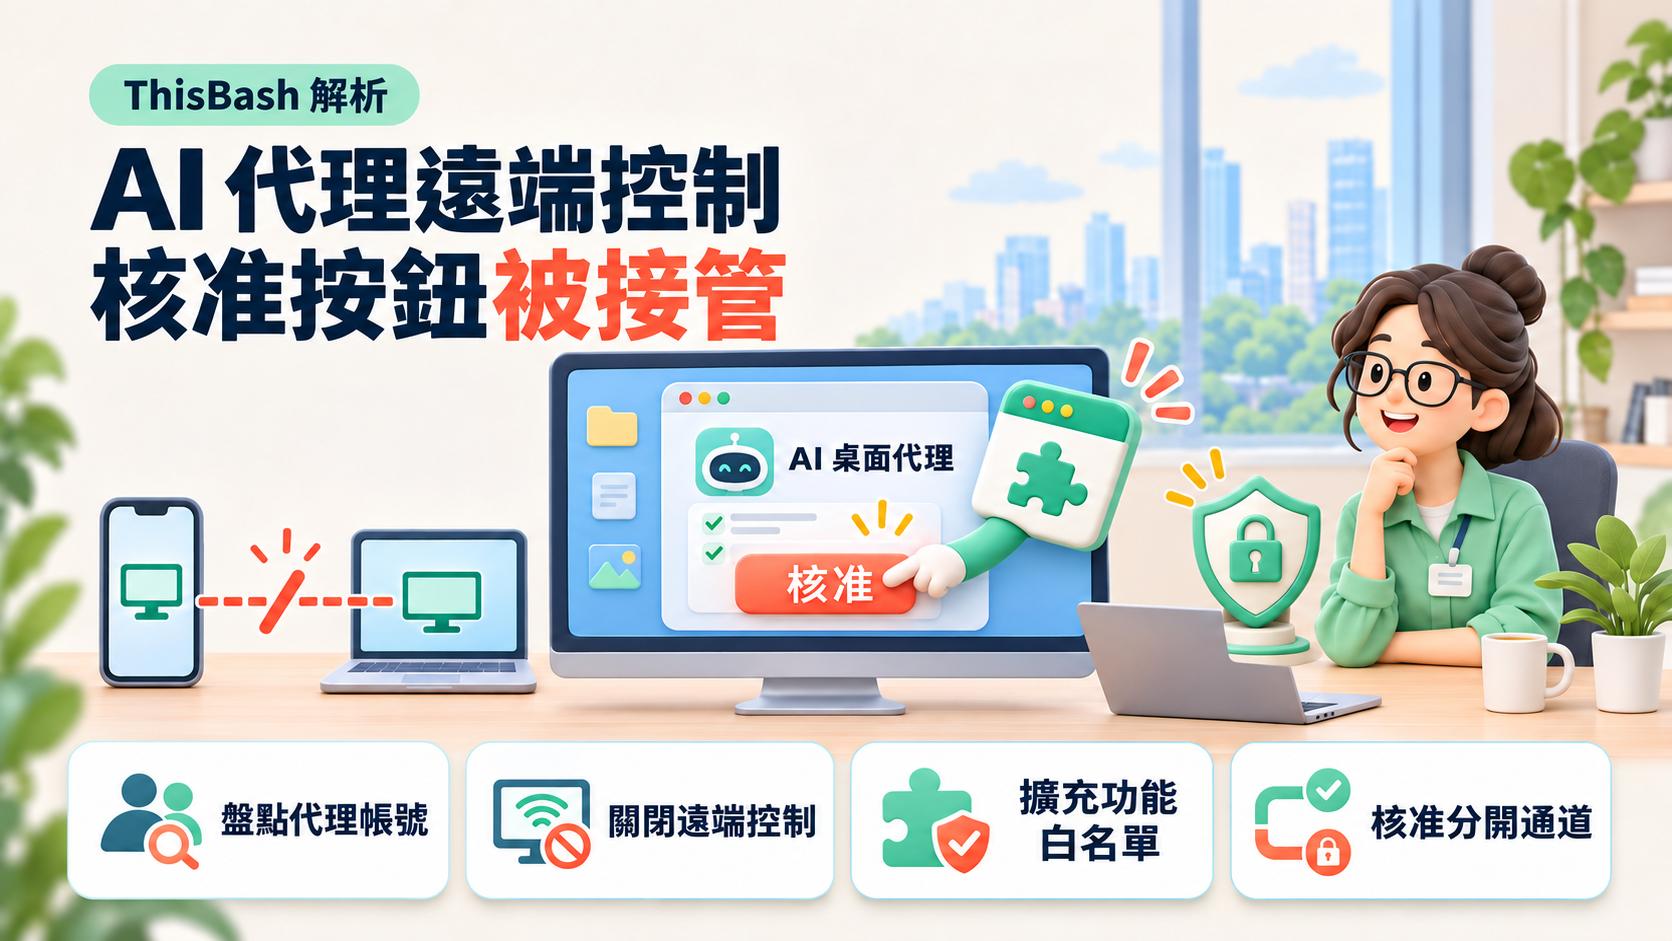
AI 桌面代理的遠端控制,指的是你從手機或網頁下指令,讓公司電腦上的 AI 代理執行程式、操作檔案。結論先講:這類功能的風險不在模型,而在「誰能代替你按下核准」。ThisBash 研究顯示,一個惡意瀏覽器擴充功能能透過 Claude Dispatch 冒充使用者下指令、自動按核准,最後讓電腦執行安裝程式。企業這週該做的,是盤點公司電腦上的代理帳號、關掉沒用到的遠端控制,並把擴充功能當成端點軟體管理。
本文是新聞解析與企業端點檢查建議,不是資安鑑識報告;事實以研究者原文與媒體報導為準。
一、已知事實:ThisBash 研究發現了什麼?
1. Dispatch 是什麼
依 Anthropic 官方部落格(2026-03-23),Dispatch 是 Claude Cowork 的功能(後來也加進 Claude Code),讓你用手機或電腦跟 Claude 維持同一段對話:在手機交代任務,回到電腦看成果。官方文章對 computer use(讓 Claude 操作電腦)的說明是:Claude 使用你的電腦前會先要求明確許可,開啟新的應用程式前也要再問一次。
2. 問題出在哪
依 Forever Security 原始研究(2026-11-04,Gal Weizman),研究者沒有發現手機 app 與桌面 app 之間的連線有問題。問題是 Dispatch 的介面與 API,從一般已登入的 claude.ai 網頁階段也存取得到,網頁版只是沒有放連結。
這代表:一個能在 claude.ai 頁面執行腳本的瀏覽器擴充功能,可以用你的登入階段,對 Claude Desktop 送出看起來像你本人發出的指令。
3. 攻擊怎麼發生
研究者描述的流程共六步,重點如下:
| 步驟 | 擴充功能做了什麼 |
|---|---|
| 1 | 在 claude.ai 註冊內容腳本,共用頁面的 JavaScript 環境與登入 cookie |
| 2 | 開一個 200×200、不在前景的小視窗,載入 Cowork 代理頁面 |
| 3 | 查詢工作階段清單,找出本機 Claude Desktop 代理的 ID |
| 4 | 一次送一段提示詞,等回覆再送下一段 |
| 5 | 每秒自動點擊畫面上任何「Allow」按鈕 |
| 6 | 讀取回覆,調整下一段提示詞 |
概念驗證中,Claude 一開始對安裝不明套件有遲疑;研究者用四段提示詞加上自動點擊核准,最後讓 Claude 執行 npm install -g,安裝一個在安裝前腳本裡開啟小算盤的套件。Cybersecurity News(2026-11-06,Guru Baran)轉述研究者說法:同一步驟也可以拿來複製檔案、加入 SSH 金鑰或植入後門。
前提條件是:擴充功能能在 claude.ai 執行腳本(研究範例的 manifest 使用 scripting 權限與所有網址的存取權)、使用者已登入 claude.ai,而且有一台連上 Dispatch 的 Claude Desktop。這台電腦可以是同一台,也可以是另一台。
4. 影響範圍分三級
研究者把影響分成三種情境:
- 同一台電腦:瀏覽器裡的擴充功能,變成能在本機執行程式。
- 不同電腦:連上 Dispatch 的 Claude Desktop 不必在同一台電腦,瀏覽器因此變成遠端入口,可以對另一台電腦下指令。
- 個人帳號登在公司電腦:研究者稱之為「組織滲透」。家裡瀏覽器的擴充功能,可能一路打到公司電腦。
The Register(2026-11-05,Jessica Lyons)報導,Forever Security 在 6 個組織的樣本中,看到公司環境裡的個人帳號占比從 18% 到 71%;其中一個組織是 1,233 個帳號中有 255 個是個人帳號。研究者說,這只是其客戶中的一小部分。
5. 時間軸與 Anthropic 現況
| 日期 | 事件 |
|---|---|
| 2026-05-14 | 研究者向 Anthropic 回報 |
| 2026-05-19 | Anthropic 確認有效,但以內部已知問題的重複回報結案 |
| 2026-10-13 | Anthropic 表示 Dispatch 將退役,目標是 2026 年 10 月底 |
| 2026-10-30 | 依 The Register,官方支援頁面寫 Dispatch 為部分 Pro、Max、Ultra 方案的限量測試版,不開放新用戶,既有用戶「目前可以繼續使用」 |
| 2026-11-04 | Forever Security 公布研究 |
| 2026-11-05 | The Register 報導退役未如期發生;Anthropic 未回覆提問,沒有發放獎金,也沒有 CVE 編號 |
Cybersecurity News 在 11 月 6 日表示,無法從公開資料確認 Dispatch 已完全下線。研究者也認為,就算 Dispatch 退役,底層設計問題仍在,Claude Code Remote Control 與 Cowork 工作階段有相同暴露面。這部分 Anthropic 沒有公開回應,報導中也沒有實際攻擊案例。
二、編輯分析:這對台灣企業代表什麼?
1. 核准按鈕不是控制點,核准「通道」才是
這次最值得記住的不是 Claude 的哪個功能,而是一個設計原則:能發起請求的元件,不能同時是能按下核准的元件。 擴充功能既能送提示詞,又能點「Allow」,人工核准就形同不存在。
同樣的問題也會出現在企業自建的代理流程。例如 AI 客服在 LINE 對話裡提出退款,如果核准也在同一個對話視窗、由同一個帳號按,就跟這次的情況一樣。高風險動作的核准,應該走另一個通道、由另一個身分完成。
2. 「網頁有登入」不等於「本人同意在電腦上執行」
研究者建議把網頁版當成另一台權限較低的裝置。對企業來說,意思是:任何能從網頁或手機觸發本機執行的功能,都要分開看授權,而不是把一次登入當成所有動作的許可。
3. 個人帳號是最容易被忽略的入口
公司可以管公司帳號的 SSO 與權限,但員工在公司電腦登入個人 AI 帳號、又在家裡瀏覽器裝了一堆擴充功能時,公司完全看不到這條路徑。Forever Security 引用 LayerX 2025 年的資料指出,觀察到的企業用戶中 99% 至少裝了一個擴充功能,53% 裝了高或嚴重權限的擴充功能。
三、五個步驟:AI 桌面代理的盤點與檢查
步驟 1:盤點公司電腦上的 AI 桌面代理與帳號
列出每台公司電腦裝了哪些 AI 桌面代理(Claude Desktop、Cowork、程式助手等),以及登入的是公司帳號還是個人帳號。個人帳號一律請員工登出;公司帳號確認已納入 SSO。這份清單也是後續所有檢查的基準。
步驟 2:關掉沒有業務需要的遠端控制
逐一確認 Dispatch、Claude Code Remote Control 這類「手機或網頁下指令、電腦執行」的功能有沒有開啟。沒有明確業務需要就關閉;真的需要的,檢查目前配對了哪些裝置,移除不認得或已不使用的裝置,並寫下誰負責定期檢查。
步驟 3:把瀏覽器擴充功能當成端點軟體管理
限制誰能安裝擴充功能,改用公司核准的清單。優先檢查同時要求腳本執行與所有網址存取權的擴充功能,並留意更新後要求更多權限的情況。公司電腦與個人瀏覽器分開:公司帳號不在個人瀏覽器登入,個人 AI 帳號不在公司電腦登入。
步驟 4:重新設計自建代理的核准流程
檢查你自己的 AI 客服、n8n 流程或內部代理:退款、改價、寄送、寫入資料庫這類高風險動作,核准是否和請求在同一個通道、同一個身分完成。如果是,把核准移到另一個通道,例如另一個管理介面或另一位主管的帳號,並記錄誰在什麼時間核准了什麼。核准流程設計可參考 Salesforce 與 IBM 的代理控管做法。
步驟 5:監控代理的高風險動作
對 AI 代理的活動設監控:套件安裝、設定檔變更、讀取憑證與金鑰、對外連線。開發電腦的檢查可一併參考 EMBRACE 研究的五個盤點步驟。懷疑中招時,先斷開代理的遠端配對、輪替該電腦上的金鑰,再追查來源。
驗收標準:做完五步,你要能回答三個問題:公司電腦上有哪些 AI 代理、登入的是誰的帳號;哪些電腦開著遠端控制、配對了哪些裝置;自家代理的高風險動作,核准是不是走另一個通道。三題都有答案,下一則代理漏洞新聞出來時,你只需要對照清單,而不是從頭找。
四、結語:先管核准,再談自動化
AI 代理能幫你做事,前提是你清楚知道「誰能叫它做」與「誰能說好」。ThisBash 提醒的不是某個產品有洞,而是當請求與核准走同一條路,人工核准就只剩形式。先把這兩件事分開,再決定要開放多少自動化。
想檢查公司裡 AI 代理的權限、帳號與核准流程,或替自建 AI 客服設計高風險動作的核准機制,歡迎與我們聯繫,我們可以從一次權限盤點開始。
免責說明:本文依據 Forever Security 原始研究、Anthropic 官方部落格與第三方媒體報導整理,資料截至 2026 年 11 月 7 日。攻擊流程與影響範圍為研究者的概念驗證與說法,Anthropic 未公開回應;Dispatch 的實際狀態請以 Anthropic 官方公告為準。文中步驟為一般性建議,不構成資安鑑識或法律意見。
參考來源
- Forever Security(Gal Weizman),〈ThisBash Escape: Claude Dispatch Flaw Enables Browser Extensions RCE on the OS〉,2026-11-04:https://forever.security/blog/thisbash-claude-dispatch-browser-extension-rce
- The Register(Jessica Lyons),〈Anthropic won't fix a Claude Dispatch flaw that could let attackers execute remote commands across corporate boundaries〉,2026-11-05:https://www.theregister.com/research/2026/11/05/anthropic-wont-fix-a-claude-dispatch-flaw-that-could-let-attackers-execute-remote-commands-across-corporate-boundaries/5307684
- Cybersecurity News(Guru Baran),〈Claude Dispatch Flaw Lets Malicious Browser Extensions Run Code on Connected Computers〉,2026-11-06:https://cybersecuritynews.com/claude-dispatch-vulnerability/
- Anthropic,〈Put Claude to work on your computer〉,2026-03-23:https://claude.com/blog/dispatch-and-computer-use
相關推薦與延伸閱讀
- AI 程式助手的內建瀏覽器被攻破:EMBRACE 研究點名 Cursor、Copilot、Codex、VS Code、Claude Desktop,企業開發電腦該做的盤點與檢查:AI 程式助手的內建瀏覽器已是開發電腦的新攻擊面:Forever Security 於 2026 年 10 月 29 日公布 EMBRACE 研究,五款工具各有
- Claude 改頁碼卻刪掉一年講義:企業讓 AI 代理動雲端資料夾前的五個檢查:讓 AI 代理整理檔案前,先給它副本、限縮資料夾權限並確認還原期限,不要直接開放正本。芝加哥大學法學教授 William Baude 於 2026 年 11 月
- AI Agent 的權限邊界怎麼設:企業導入前必須畫好的三條線:企業導入 AI Agent 前,權限邊界比模型選型更該先決定。本文用 2026 年 OpenAI–Hugging Face 事件與 Google Gemini