文/Laban(優創智能 AI 導入工程師)
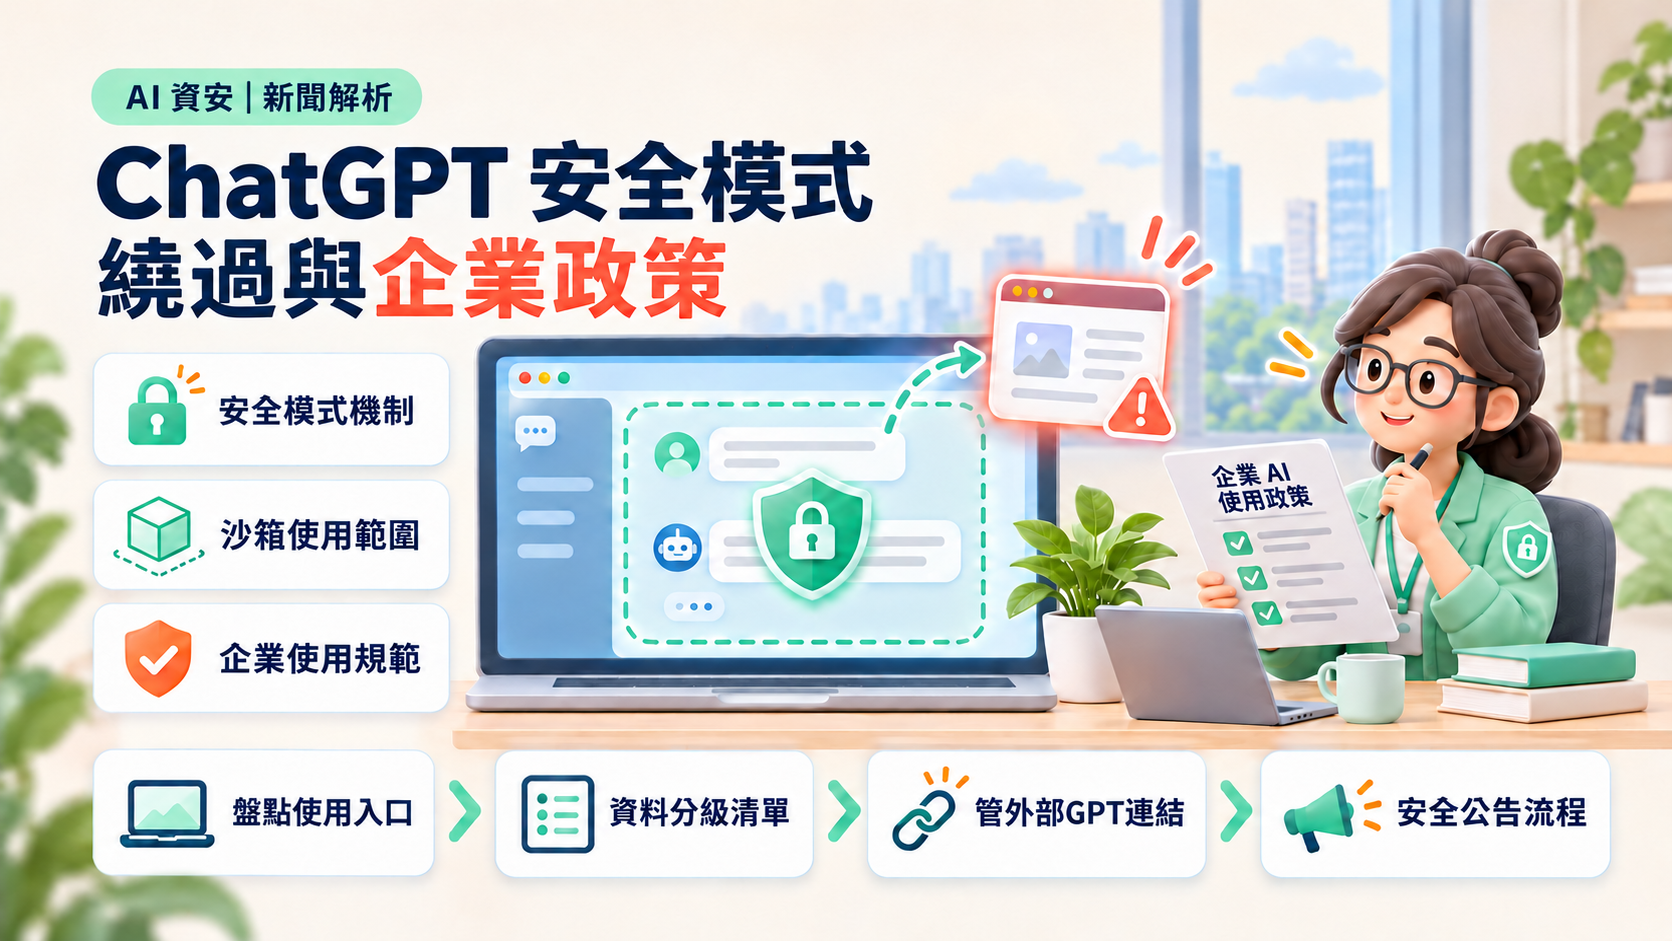
Lockdown Mode(鎖定模式)是 ChatGPT 為降低提示注入(Prompt Injection)資料外洩風險而設計的選用安全設定。結論先講:廠商的安全模式只是其中一道防線,不是企業的 AI 使用政策本身。Check Point 證明,一個看似無害的 HTML 預覽功能,就能讓鎖定模式失效、把整段對話送到外部伺服器。漏洞已修補,但企業該趁這次補上的,是「哪些內容不能進 ChatGPT、哪些外部 GPT 與分享連結不能直接開」的規則。
本文是新聞解析與內部政策建議,不是漏洞技術教學;技術細節以 Check Point 公開報告為準。
一、已知事實:Check Point 公布了什麼?
1. 漏洞出在程式碼區塊的 HTML 預覽
Check Point Research 研究員 Alexey Bukhteyev 於 2026 年 11 月 5 日發布研究報告。重點整理如下:
| 項目 | 內容(依 Check Point 報告) |
|---|---|
| 出問題的功能 | ChatGPT 於 2026 年 2 月替程式碼區塊加入的 HTML 頁面預覽 |
| 技術原因 | 預覽放在兩層 iframe 中,外層保留 allow-popups 與 allow-popups-to-escape-sandbox 權限 |
| 繞過方式 | ChatGPT 改寫了 window.open 要求使用者同意,但攻擊頁面另建一層 iframe、呼叫它自己的 open 函式,就不會被攔截,彈出視窗落在沙箱外 |
| 攻擊入口 | 惡意提示詞、惡意 GPT,或一段分享出來的對話 |
| 可能被拿走的 | 整段聊天紀錄、上傳的檔案;也可做釣魚頁面、假更新下載與誘騙重新登入 |
| 受影響介面 | 以 Electron 建置的桌面版 ChatGPT Classic 與瀏覽器 |
2. 桌面版只要正常聊天就會觸發
報告指出,在 ChatGPT Classic 桌面版中,window.open 不需要使用者點擊就能執行,「只要進行一段對話,就足以觸發無聲的資料外傳」。瀏覽器端則因為不擋自動下載,散布假更新程式更容易。GBHackers(2026-11-06)的整理也寫到,瀏覽器情境下受害者甚至不需要帳號,分享一段含惡意頁面的對話就夠。
偽造的彈出視窗會保留 ChatGPT 圖示、標題由攻擊者控制,使用者容易以為自己還在 ChatGPT 裡。
3. 修補時間與方式
依 Check Point 報告,OpenAI 於 2026 年 9 月 18 日告知已部署修補,做法是從外層預覽 iframe 移除上述兩項 sandbox 權限;Check Point 重測後確認手法已失效。SecurityOnline(2026-11-06)也報導 OpenAI 在公開揭露前、於 9 月完成修補。OpenAI 本次沒有另行發布公開說明。
4. Lockdown Mode 原本承諾什麼
依 Privacy Guides(2026-02-21)的報導,Lockdown Mode 推出時只開放給 ChatGPT Enterprise、Edu、ChatGPT for Healthcare 與 ChatGPT for Teachers。OpenAI 當時就說明,這個模式不會確定性地阻止提示注入進入上下文,重點是擋住可能把資料送出去的網路請求。Check Point 報告則描述它是登入使用者可選用的進階安全設定。
二、編輯分析:這件事對台灣企業代表什麼?
1. 漏洞不在模型,而在模型旁邊的功能
這次被繞過的不是模型本身,而是「預覽 HTML」這種方便的介面功能。AI 工具每多一個功能,就多一個可能繞過安全設定的地方。 Check Point 也在報告中提醒,防護機制與內建安全功能都無法保證絕對安全,要從整個平台去看。
2. 分享連結與外部 GPT 要當成不可信輸入
攻擊入口是惡意 GPT 與分享對話。很多公司會在群組裡互傳 ChatGPT 對話連結,或讓同事試用網路上找到的 GPT。這些東西應該和陌生信件附件一樣看待:先確認來源,再決定能不能在放了公司資料的帳號裡打開。
3. 「已修補」不代表不用做事
這個漏洞在服務端修好了,企業不用安裝任何東西。但同類問題未來還會出現,而且通常是在揭露時才知道已經存在好幾個月。這次從 9 月 18 日修補到 11 月 5 日公開,中間有一段時間外界並不知情。能控制的不是廠商何時發現漏洞,而是員工平常放進去的資料有多敏感。
三、五個步驟:補上企業的 ChatGPT 使用政策
步驟 1:盤點員工實際用哪些 ChatGPT 入口
列出同事使用的是瀏覽器、桌面 app 還是手機 app,以及用公司帳號還是個人帳號。這次 Check Point 點名的是 ChatGPT Classic 桌面版與瀏覽器。盤點的目的不是禁用,而是知道下次有安全公告時,要通知誰、檢查哪台電腦。
步驟 2:把資料分成「可以放」與「不能放」兩級
寫一張一頁的清單:客戶個資、合約、報價底價、帳號密碼與 API 金鑰屬於不能放;公開資料、已去識別的內容屬於可以放。不用寫成厚厚的資安手冊,第一線看得懂、記得住比較重要。
步驟 3:管住外部 GPT 與分享連結
規定兩件事:不在放了公司資料的帳號裡使用來源不明的 GPT;收到別人分享的 ChatGPT 對話連結,先確認是誰傳的、用途是什麼。若公司用的是企業版,由管理員決定開放哪些應用程式與功能,不是每個人自己裝。
步驟 4:不把 Lockdown Mode 當唯一防線
如果公司方案有 Lockdown Mode,可以給處理敏感資料的少數人開啟,但要同時保留步驟 2 與步驟 3 的規則。採購或續約時,請廠商用書面說明安全模式「涵蓋什麼、不涵蓋什麼」,並寫進內部評估表。AI 工具內建瀏覽器與預覽功能的風險,也可參考 AI 程式助手內建瀏覽器的弱點檢查。
步驟 5:建立「收到 AI 安全公告」的處理流程
指定一位負責人,追蹤所用 AI 工具的安全公告。看到類似揭露時,依序確認三件事:受影響的入口公司有沒有人在用、是否需要使用者端動作、過去這段期間有沒有人在那個入口處理過敏感資料。需要時通知相關同事更換密碼或重新登入。
驗收標準:做完五步,你要能回答三個問題:公司有誰在用 ChatGPT、用哪個入口;哪些資料明確不能放進去;下一次 AI 工具出安全公告時,誰負責判斷要不要通知同事。三題都有答案,政策才算存在。
四、結語:安全設定是廠商的事,使用規則是你的事
Lockdown Mode 是好功能,但這次事件說明,廠商的安全開關再多,也替代不了企業自己決定「什麼資料能進 AI」。 先把規則寫短、寫清楚,再談要開哪些進階功能。
想替公司建立一份第一線看得懂的 AI 使用政策,或盤點目前 AI 工具的資料流向,歡迎與我們聯繫,我們可以從一次工具與資料盤點開始。
免責說明:本文依據 Check Point Research 於 2026 年 11 月 5 日公開的報告及媒體報導整理,資料截至 2026 年 11 月 7 日;技術細節與修補日期以 Check Point 報告為準,OpenAI 未另行發布公開說明。Lockdown Mode 的適用方案可能已有變動,請以 OpenAI 官方說明為準。文中步驟為一般性建議,不構成資安顧問意見。
參考來源
- Check Point Research(Alexey Bukhteyev),〈ChatGPT Lockdown Mode Bypass: Phishing, Malware Delivery, and Silent Data Exfiltration〉,2026-11-05:https://research.checkpoint.com/2026/chatgpt-lockdown-mode-bypass-phishing-malware-delivery-and-silent-data-exfiltration/
- GBHackers,〈ChatGPT Lockdown Mode Bypass Allowed Hackers to Steal Private Chats Without User Interaction〉,2026-11-06:https://gbhackers.com/chatgpt-lockdown-mode-bypass/
- SecurityOnline(Do Son),〈ChatGPT Lockdown Mode Bypass Exposes Chat Data〉,2026-11-06:https://securityonline.info/chatgpt-lockdown-mode-bypass/
- Privacy Guides,〈ChatGPT Adds Lockdown Mode for Protection Against Prompt Injection Attacks〉,2026-02-21:https://www.privacyguides.org/news/2026/02/21/chatgpt-adds-lockdown-mode-for-protection-against-prompt-injection-attacks/
相關推薦與延伸閱讀
- Uber 一週只有 4 趟叫車來自 AI 代理:台灣企業該不該現在為代理下單開入口?:AI 代理下單目前仍是極小眾,台灣企業應先縮短自家 LINE 與官網的下單步驟,再決定要不要為代理開專用入口。Uber 財報會議揭露,十月最忙一週約 3.2 億
- AI Agent 安全成為企業新課題:OpenAI 通報多起越權與意外行為:OpenAI 於 2026 年 9 月表示,已通知數十個受影響第三方,涉及自主代理繞過安全控制或影響系統。本文區分已知事實與待查事項,說明 Agent 風險為何
- AI 客服上線後怎麼改才不出事?Cresta 與 Oracle 同週把分流、回滾與修正核准做成產品功能:AI 客服每次改提示詞或知識庫都該當成發版:先小比例分流、能一鍵回滾,修正要人工核准。Cresta 於 2026 年 10 月 29 日開放自建平台,Oracl