文/Laban(優創智能 AI 導入工程師)
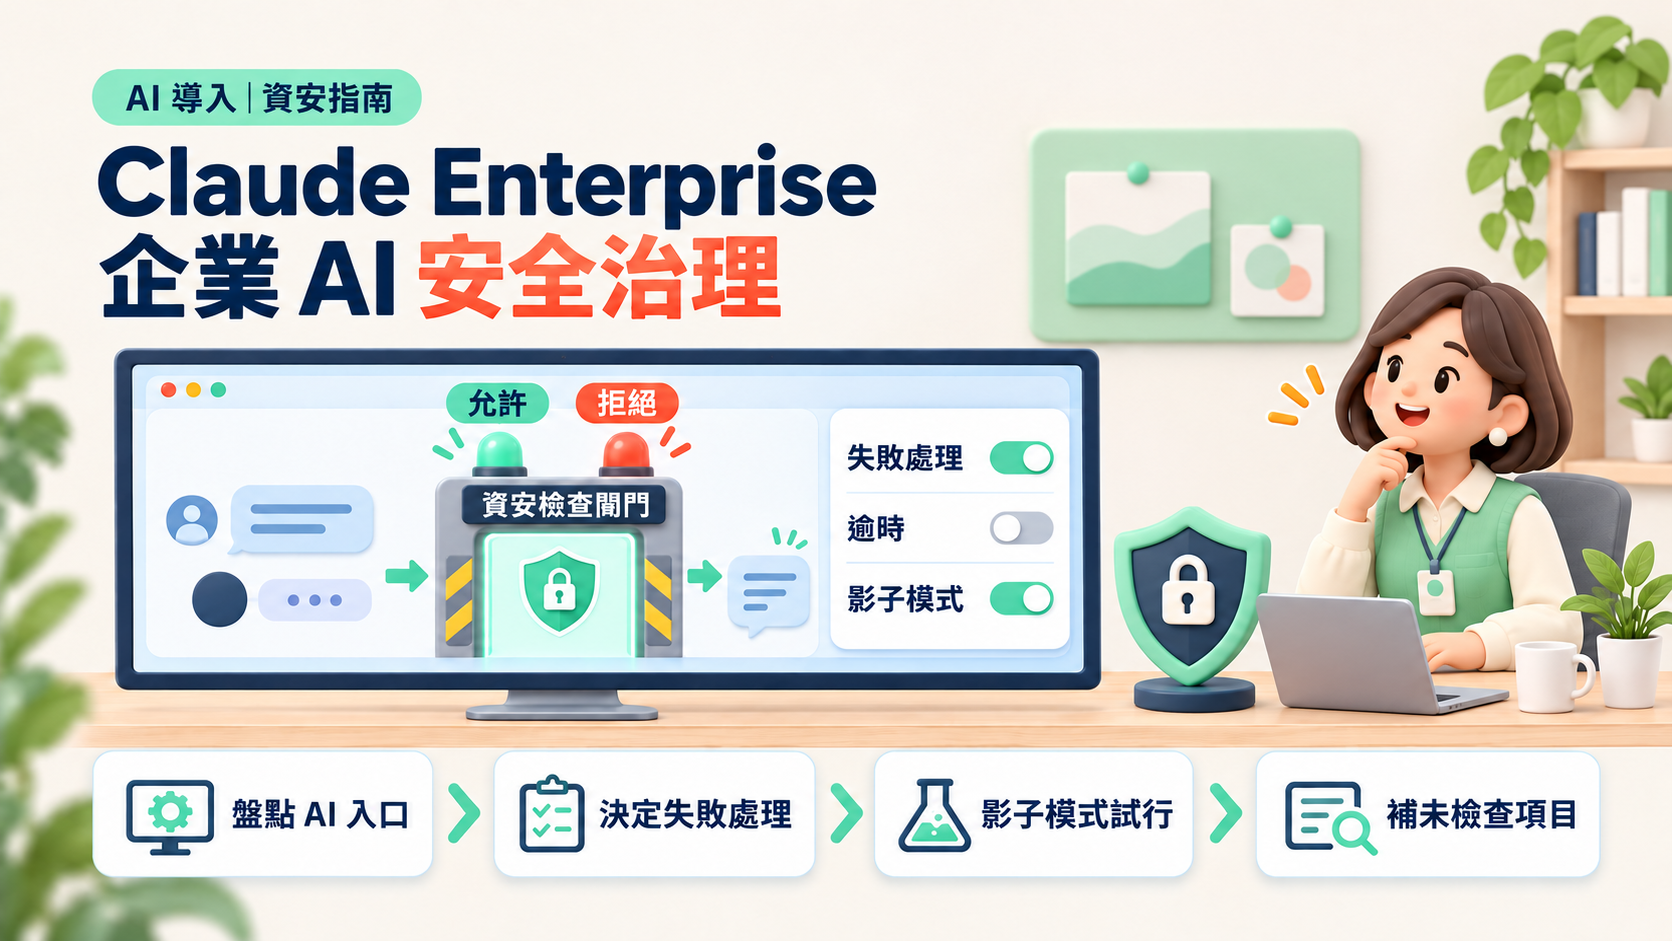
推論掛鉤(Inference hooks)是 Claude Enterprise 的資安功能:每個提示詞和工具呼叫在送進模型前,先交給企業自己的資安伺服器判定允許或拒絕。結論先講:它讓既有的資料外洩防護(DLP)規則能延伸到 AI 助理,但預設是「逾時就放行」,圖片內容也不檢查。企業開啟前,要先決定失敗處理、檢查範圍與上線節奏,而不是開了就當作安全。
本文是新聞解析與設定檢查清單,不是 Claude 採購建議。台灣是否能購買 Claude Enterprise、價格多少,不在本文範圍。
一、已知事實:Anthropic 這次宣布了什麼?
1. 消息來源與時間
Anthropic 於 2026-11-05 在 claude.com 發布 Claude Enterprise 安全更新,目標是讓資安團隊用既有工具監看與管理 Claude。TokenPost(2026-11-07)與 AI Weekly(2026-11-06)都做了報導。推論掛鉤在 2026 年 8 月曾以 Beta 形式推出(The Next Web,2026-08-05),這次公告中列為正式上線(generally available),實際轉為正式上線的日期官方未說明。
2. 這次的功能與狀態
| 功能 | 狀態 | 內容(依 Anthropic 公告與 TokenPost) |
|---|---|---|
| 推論掛鉤(提示詞掛鉤、工具呼叫前掛鉤) | 正式上線 | 提示詞送進模型前、工具執行前,先交給企業的資安工具判定 |
| 安全中心(Security center) | Beta | 把 chat、Cowork、Claude Code 的設定和官方建議值放在同一頁比對,可下載報告;官方說明是建議,不是認證 |
| 母組織管理主控台 | Beta | 在 admin.claude.com 集中管理 SSO、SCIM 目錄同步、網域驗證、群組與 Compliance API 金鑰;設定後無法復原 |
| Admin API 一次登出成員 | Beta | 一次結束成員在所有裝置的登入,但不會結束 API 金鑰、執行中的雲端工作階段與排程 |
| 自助 IP 允許清單 | Beta | 管理員可自行維護 IP 允許清單 |
| Claude Desktop 設定與影子 IT 管控 | Beta | 在公司電腦上封鎖個人與外部帳號,並限制可用的工作資料夾 |
| Cowork 端點偵測(EDR) | Beta | 在 macOS 與 Windows 的 Cowork 虛擬機內執行 EDR 感測器;只偵測、不封鎖,雲端 Cowork 不在範圍內 |
3. 推論掛鉤的關鍵設定(依官方文件)
以下來自 Anthropic 的 推論掛鉤說明 與 設定文件:
| 項目 | 官方文件寫法 |
|---|---|
| 適用方案 | 只限 Claude Enterprise;不適用 Claude Platform(API)、Amazon Bedrock 或 Google Cloud |
| 誰能設定 | 只有 Owner 與 Primary owner 角色,Admin 角色不行 |
| 涵蓋產品 | 一個掛鉤涵蓋組織內所有 Claude 產品,包含 claude.ai、Cowork、Claude Code、Claude for Microsoft 365、Claude Tag、Claude in Chrome |
| 判定結果 | 只有允許或拒絕,不支援改寫或遮蔽 |
| 不會送出的內容 | 原始檔案與圖片位元組、系統提示詞、工具定義;只有圖片的內容不會被檢查 |
| 失敗處理 | 封鎖請求(fail closed)或允許請求(fail open);第一次儲存的預設是允許請求 |
| 逾時 | 1–10,000 毫秒,預設 5,000 毫秒 |
| 漸進上線 | 影子模式(只觀察不封鎖)、抽樣比例、依自訂角色排除或只檢查指定角色 |
| 斷路器 | 安全伺服器持續失敗時停止呼叫,對所有請求套用失敗處理設定;觸發後 10 分鐘起自動檢查是否恢復 |
| 紀錄 | 設定變更、拒絕、斷路器觸發等寫入 Activity Feed |
4. 還不知道的部分
公告沒有說明:推論掛鉤是否另外收費、繁體中文內容在各家 DLP 的偵測效果、台灣企業的採購管道。AI Weekly 提到的部分細節(例如正式上線的確切日期)在 Anthropic 頁面上查不到,本文不採用。
二、編輯分析:這對台灣企業代表什麼?
1. AI 助理的資安,終於能用「原本那套」管
過去企業管 AI 助理,常見做法是發一份使用規範,再靠事後抽查。我們在 ChatGPT Lockdown Mode 繞過事件 一文提過,只靠規範擋不住資料外流。推論掛鉤的意義不是多一個功能,而是讓公司既有的 DLP 規則可以在提示詞送出前就生效。 這是平台層的控制點,不用在每台電腦裝東西。
2. 最大的風險在預設值
官方文件寫明,失敗處理第一次儲存的預設是「允許請求」,也就是安全伺服器逾時或當機時,請求會不經檢查直接送進模型。另外,抽樣比例低於 100% 時,沒被抽到的請求即使設定為封鎖也不會被檢查。換句話說,「開了掛鉤」和「每一筆都被檢查」是兩件事。 這是推論,但是直接從官方設定規則推得出來。
3. 檢查得到的,只有文字
只有圖片的內容不會被檢查。如果員工把報價單、客戶名單截圖貼進 AI 助理,這類內容不會經過掛鉤。所以 AI 使用規範裡「不要貼截圖」這條,不能因為上了掛鉤就拿掉。
4. 安全中心是儀表板,不是合規證明
安全中心把設定和官方建議值比對,對 IT 人力少的企業很方便。但 Anthropic 自己寫明它是建議、不是認證。如果你需要對稽核或客戶證明合規,還是要用自己的控制清單。
5. 先觀察,再封鎖
影子模式讓資安伺服器先看真實流量、只記錄不封鎖。這和我們在 AI 客服導入時的做法一致:先在影子模式校正誤擋,再小比例放量,不要第一天就全面封鎖。 誤擋太多,員工會改用個人帳號,問題反而更大。
三、五個步驟:開啟推論掛鉤前的設定檢查
步驟 1:確認方案與覆蓋範圍
先確認你的組織是 Claude Enterprise,而且使用者走的是 claude.ai、Cowork、Claude Code 等受管產品。透過 Claude API、Amazon Bedrock 或 Google Cloud 使用 Claude 的流量,不在推論掛鉤範圍內,要另外用 API 閘道或雲端平台的控制。把公司所有使用 Claude 的入口列成一張表,標出哪些有掛鉤、哪些沒有。
步驟 2:主動決定失敗處理與逾時
不要沿用預設的「允許請求」。依資料敏感度決定:處理客戶個資、合約、財務資料的組織,傾向選封鎖(fail closed),並接受安全伺服器當機時員工暫時不能用;一般知識工作可以選放行,但要訂監控與告警。逾時值依安全伺服器實際回應時間設定,官方建議設成伺服器能穩定達到的最低值。決定後寫進 AI 使用規範,標明負責人。
步驟 3:先開影子模式,再逐步提高比例
先把模式設為影子模式,讓資安伺服器看真實流量但不封鎖,記錄一到兩週的拒絕紀錄,找出誤擋的類型。再用「只檢查指定角色」從一個部門開始,最後把抽樣比例調到 100%。每一階段都要有可退回的設定,並記下切換日期。
步驟 4:列出「沒被檢查」的清單並補控制
依官方文件,至少要列這幾項:只有圖片的內容、模型回覆、語音模式中少部分工具呼叫、抽樣以外的請求、被排除角色的請求、沒有對應成員的請求(例如 API 金鑰)。每一項對應一個補強控制,例如使用規範、端點 DLP、API 閘道或事後用 Compliance API 稽核。沒有補強控制的項目,要由主管簽核接受風險。
步驟 5:接上稽核紀錄並演練離職登出
確認 Activity Feed 的拒絕紀錄與斷路器觸發能送進公司的 SIEM 或告警系統(斷路器紀錄需要先啟用 Compliance API)。接著演練一次離職流程:用 Admin API 登出成員後,再另外檢查並撤銷該員工的 API 金鑰、執行中的雲端工作階段與排程,因為官方寫明一次登出不會處理這三項。若要啟用母組織主控台,先確認所有相關管理員同意,因為設定後無法復原。
驗收標準:做完五步,你要能回答五個問題:公司有幾個 Claude 入口、其中幾個有掛鉤;失敗處理選了哪一種、誰核准;影子模式跑了幾天、誤擋率多少;未檢查清單有幾項、各自的補強控制是什麼;最近一次離職登出演練是哪天、有沒有漏掉 API 金鑰或排程。
四、結語:控制點要接在既有流程上
推論掛鉤、安全中心和 EDR 整合,方向都一樣:把 AI 助理接進企業原本的資安工具,而不是另外建一套。 但每一項都有清楚的邊界:逾時預設放行、圖片不檢查、EDR 只偵測、安全中心不是認證。導入時把這些邊界寫下來,比單純「已開啟」更有價值。
如果你正在評估企業版 AI 助理,或想把 AI 使用規範、權限與稽核紀錄整理成可執行的流程,歡迎與我們聯繫,我們可以從一次導入前盤點開始。
免責說明:本文依據 Anthropic 2026-11-05 公告、Anthropic 官方文件(截至 2026-11-09 查閱版本)與 TokenPost、AI Weekly 等媒體報導整理。標示 Beta 的功能可能變動,實際設定以 Anthropic 最新文件與你的合約為準。文中步驟為一般性建議,不代表 Anthropic 的官方做法,也不構成法律或合規意見。
參考來源
- Anthropic(claude.com),〈More visibility and control over Claude Enterprise for security teams〉,2026-11-05:https://claude.com/resources/articles/claude-enterprise-security-updates
- Anthropic(Claude Platform Docs),〈Inference hooks〉,2026-11-09 查閱:https://platform.claude.com/docs/en/manage-claude/inference-hooks
- Anthropic(Claude Platform Docs),〈Configure Inference hooks〉,2026-11-09 查閱:https://platform.claude.com/docs/en/manage-claude/inference-hooks-configuration
- TokenPost(Simon Yoon),〈Anthropic Adds New Security Controls for Claude Enterprise Administrators〉,2026-11-07:https://www.tokenpost.com/news/technology/50723
- AI Weekly(Alexis Dufresne),〈Anthropic Ships Claude Security Center, Inference Hooks GA〉,2026-11-06:https://aiweekly.co/alerts/anthropic-ships-claude-security-center-inference-hooks-ga
- The Next Web(Ana Maria Constantin),〈Anthropic built an inspection layer that lets enterprises block sensitive data before it reaches Claude〉,2026-08-05:https://thenextweb.com/news/anthropic-inference-hooks-dlp-claude-enterprise
相關推薦與延伸閱讀
- 2027 資安趨勢:修補寬限期結束、AI 代理權限要像管理員帳號一樣管,中小企業該先做的五件事:2027 資安趨勢的重點是:漏洞公開到被利用只剩幾天,AI 代理權限要像管理員帳號一樣管。Check Point 資安暨信任長 2026-10-30 在 For
- Claude 改頁碼卻刪掉一年講義:企業讓 AI 代理動雲端資料夾前的五個檢查:讓 AI 代理整理檔案前,先給它副本、限縮資料夾權限並確認還原期限,不要直接開放正本。芝加哥大學法學教授 William Baude 於 2026 年 11 月
- IBM 與 Microsoft 推 Imagine Enterprise:台灣企業評估顧問主導的 AI 代理平台前,先確認的五件事:評估 IBM 與 Microsoft 的 Imagine Enterprise 前,先確認治理控制、可觀測性與資料權限握在誰手上,再談導入。兩家 2026-11
- LLMjacking 把 AI API 金鑰變成現金:台灣企業設好支出上限、權限範圍與異常告警的五個步驟:企業要先設支出上限、限縮金鑰範圍、盯異常用量,帳單才不會先於資安事件爆發。LLMjacking 指盜用的雲端與 AI API 金鑰被轉賣來跑模型;Google
- Cursor 市集的 Claude Code 擴充功能被植入後門:開發電腦要清金鑰與常駐程式,只移除擴充功能不夠:裝過 Cursor 市集 Claude Code 擴充功能的開發電腦,光移除不夠,要查 SSH 金鑰、清常駐程式並換憑證。2026-10-29 約 11 小時內