文/Laban(優創智能 AI 導入工程師)
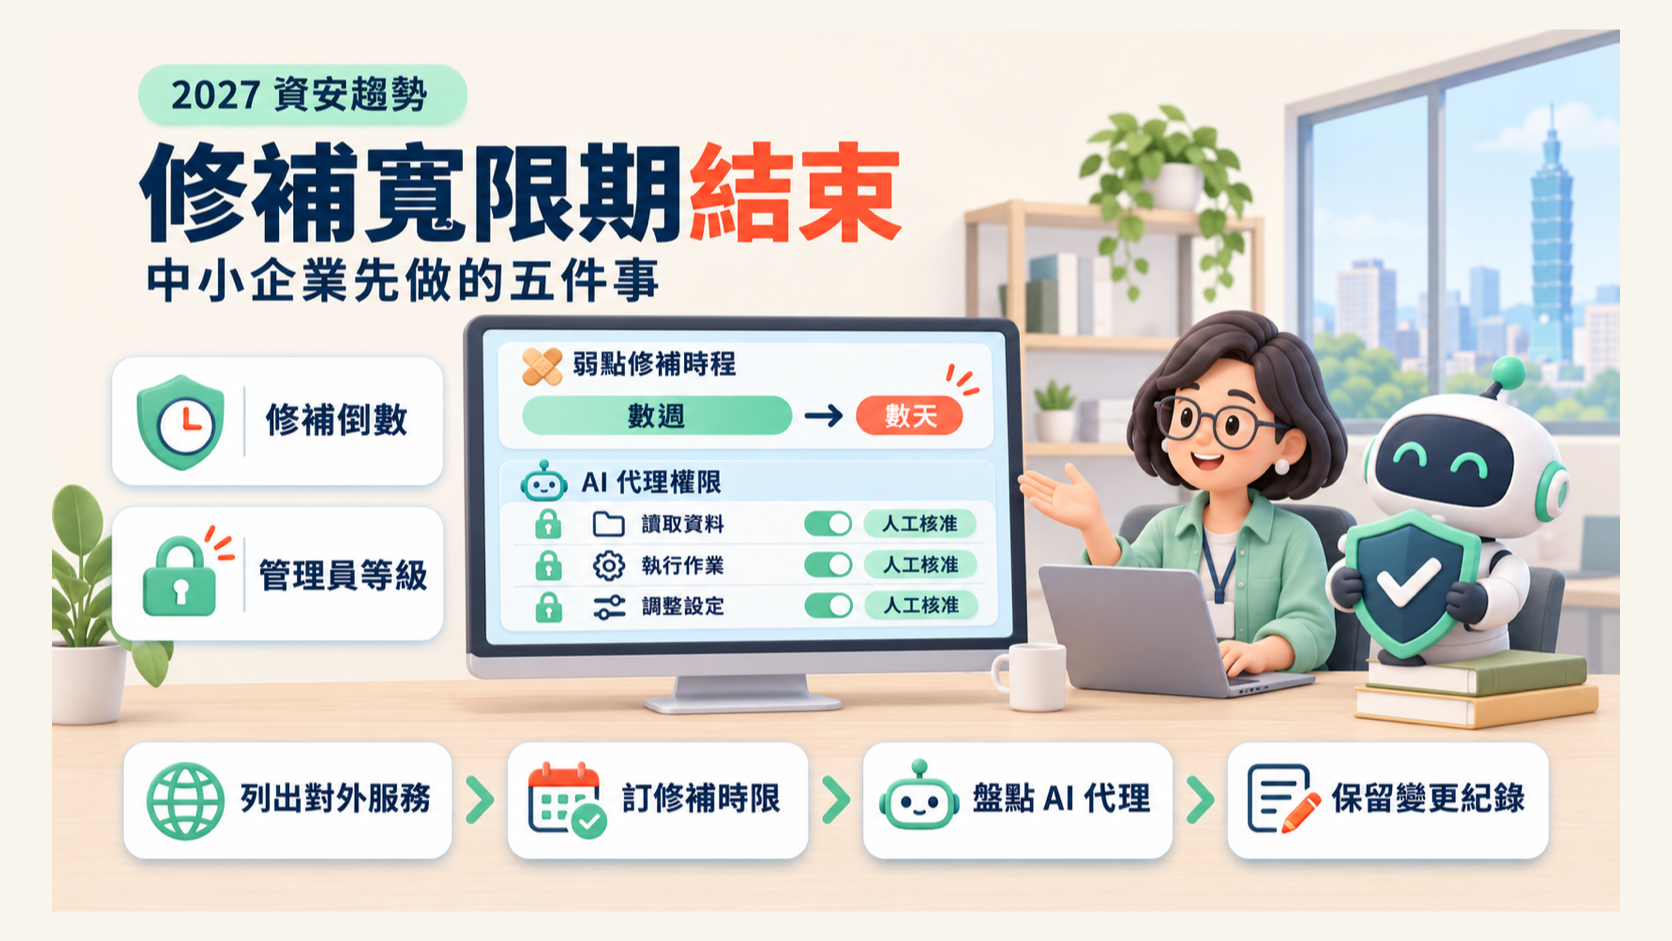
2027 資安趨勢的核心,是「修補寬限期結束」:AI 讓找漏洞和利用漏洞都變快,漏洞從公開到被大規模利用,已從數週縮短到數天。結論先講:對沒有資安團隊的中小企業,明年最該先調整的不是買新的 AI 資安工具,而是兩件事——高風險漏洞要有明確的修補時限,AI 代理的權限要像管理員帳號一樣盤點與核准。
本文是新聞解析與執行清單,不是資安產品採購建議。文中四項預測來自廠商主管的投稿,我們把預測和有一手出處的數字分開寫。
一、已知事實:這次的消息是什麼?
1. 消息來源與時間
Check Point Software 資安暨信任長 Alex Spokoiny 於 2026-10-30 在 Forbes Technology Council 發表〈The Patching Grace Period Is Over〉,提出 2027 年的四項資安預測。iThome(王珮瑤,2026-11-10)做了中文報導。Forbes Technology Council 是邀請制的投稿社群,文章代表作者與其公司的觀點。
2. 四項預測(廠商觀點)
| 預測 | 原文重點 |
|---|---|
| 1. 資安變成機器速度的競賽 | AI 代理會自己找弱點、規畫攻擊路徑、受阻後改變策略;防守方需要持續曝險管理(CTEM)、虛擬修補與自動化處置,資安維運中心(SOC)走向由 AI 代理協助的 Agentic SOC |
| 2. AI 代理要納入權限與行為管理 | 要管代理能碰哪些資料、用哪些工具、哪些操作要人工核准,也要看它的行為是否符合原本交付的任務、會不會被提示詞注入(Prompt Injection)誘導越界 |
| 3. AI 開始直接管理資安設定 | AI 可以找出過時或互相衝突的防火牆規則與存取政策,並在限制範圍內自行修改;但變更前要驗證、要能復原,重大變更要人工核准 |
| 4. 單點產品模式走到極限 | 企業會整合到較少、較完整的資安平臺,但仍搭配專業產品,供應商要透過開放 API 與共同標準互通 |
3. 文中數字與出處
| 數字 | 出處 | 查核結果 |
|---|---|---|
| Project Glasswing 第一個月發現超過 1 萬個高風險或重大風險漏洞;多家合作夥伴回報找漏洞的速度提高超過 10 倍 | Anthropic〈Project Glasswing: An initial update〉,2026-05-22 | 原文為約 50 個合作夥伴合計;「10 倍」是數家合作夥伴的回報,不是平均值 |
| 漏洞從公開到大規模被利用的時間,從數週縮短到數天 | Google Cloud Threat Horizons Report H1 2026 | 原文指 2025 年下半年的觀察 |
| 高風險 AI 提示詞比例一年內從 2% 增加到 4%;組織平均每月使用 10 款 AI 應用程式,許多未經正式核准 | Check Point Research〈AI Security Report 2026〉,2026-07-14 | 與 Forbes 引用一致;同份報告的作者公司即 Check Point |
| 大型企業 2024 年平均使用 45 款資安工具 | Gartner 2025-03-03 新聞稿(據 Forbes 轉述) | Gartner 頁面本次無法讀取,只能列為轉述 |
4. 還不知道的部分
四項預測沒有附時間表或衡量方式,也沒有區分企業規模。數字主要來自大型軟體專案與大型企業,不能直接套用在台灣中小企業的平均情況。
二、編輯分析:這對台灣中小企業代表什麼?
1. 這是預測,不是已發生的事
Spokoiny 的四點有清楚的方向,但出自一家資安廠商的主管,第 4 點「整合到較少的平臺」也和廠商的產品方向一致。比較穩的讀法是:看他引用的數字,而不是看預測本身。 數字說的事情很一致:漏洞被找到得更快、被利用得更快、AI 工具在公司內用得更多。
2. 中小企業的瓶頸是修補流程,不是偵測工具
Anthropic 在 Glasswing 更新中寫明,現在的瓶頸已從「找到漏洞」變成「驗證、揭露與修補的速度」。這句話對中小企業更直接:多數公司的問題不是不知道有漏洞,而是沒有人負責、沒有時限、修完也沒人確認。我們在 Linux TCP 漏洞檢查 和 PHP 網站漏洞檢查 兩篇都提過同一件事:能不能在幾天內修完,取決於流程,不是取決於工具。
3. AI 代理是新的「管理員帳號」
Spokoiny 預測,到 2027 年底,權限過大又沒人管理的 AI 代理,可能被當成今天沒人管理的管理員帳號一樣看待。這和我們在 AI Agent 權限邊界 一文的主張一致:權限從唯讀或只產草稿開始,寫入、付款、刪除交給規則或人工核准。加上 Check Point 報告的「每月 10 款 AI 應用、許多未經核准」,第一步其實是先知道公司有哪些 AI 在跑。
4. 不要急著買 AI 資安維運
Agentic SOC、AI 自動改防火牆規則,對有資安團隊的大企業是下一步;對沒有 SOC 的中小企業,先買這類產品,等於把還沒寫下來的流程交給 AI 決定。原文自己也提醒:看起來多餘的規則,可能支撐著重要的業務流程。先把修補時限、權限清單與變更紀錄做出來,再談讓 AI 接手哪一段。
三、五個步驟:中小企業這個月就能開始做的事
步驟 1:列出對外服務與負責人
把所有從外部連得到的服務列成一張表:官網與後台、VPN、遠端桌面、雲端主機、郵件、NAS、POS 或電商平台的管理介面。每一項寫上版本、主機位置、誰負責更新、廠商聯絡方式。沒有負責人的項目,就是最先出事的項目。
步驟 2:訂出修補時限,並處理無法升級的系統
依風險訂出時限並寫進流程,例如:對外服務的重大漏洞在 72 小時內修補或先擋下;內部系統的高風險漏洞在 14 天內處理。時限依你自己的人力與廠商配合度設定,重點是要寫下來、有人追。無法升級的舊系統,照 Forbes 原文的建議做網路區隔:限制誰能連進去、只開必要連線埠,能用防火牆或 WAF 先擋的就先擋,並訂出汰換日期。
步驟 3:盤點公司內的 AI 工具與 AI 代理
列出員工正在用的 AI 工具(含個人帳號)、已接上公司資料的 AI 代理或自動化流程(如 n8n、Copilot、客服機器人)。每一項記下:用哪個帳號、能讀哪些資料、能執行哪些操作、誰核准的。能寫入、刪除、付款或對外寄信的代理,一律改成人工核准,或先降為只產草稿。 AI 使用規範可參考我們整理的 企業 AI 使用政策。
步驟 4:保留 AI 代理與資安設定的變更紀錄
不管是人改還是 AI 改,防火牆規則、存取權限、代理的工具權限,每次變更都要記下:誰改、為什麼改、怎麼退回。AI 代理要保留它讀了什麼、呼叫了哪些工具的紀錄。沒有紀錄,就無法判斷代理的行為是否符合原本交付的任務。
步驟 5:整理資安工具清單,先求互通再求更多
列出公司正在用的資安相關工具與服務(防毒、防火牆、郵件過濾、備份、帳號管理),標出哪些重複、哪些沒人看告警。新增工具前,先問兩個問題:它的告警會送到誰手上?能不能和現有工具交換資料(API、匯出格式)?工具數量不是防護程度,有人看的告警才是。
驗收標準:做完五步,你要能回答五個問題:對外服務有幾項、每項的負責人是誰;上一個重大漏洞從公告到修完花了幾天;公司有幾個 AI 工具與代理、其中幾個有寫入權限;最近一次權限變更是誰改的、怎麼退回;資安工具有幾款、哪幾款的告警沒人看。
四、結語:速度變快,流程要先跟上
這篇預測最有用的一句,是原文的標題:修補寬限期結束了。AI 改變的不只是攻擊工具,而是企業可以反應的時間。 對中小企業,跟上這個速度的方法不是追最新的 AI 資安產品,而是讓修補有時限、AI 代理有權限邊界、每次變更有紀錄。
如果你正在導入 AI 代理或自動化流程,想先把權限、核准與紀錄設計清楚,歡迎與我們聯繫,我們可以從一次導入前盤點開始。
免責說明:本文依據 Forbes Technology Council 2026-10-30 文章、iThome 2026-11-10 報導,以及 Anthropic、Google Cloud、Check Point Research 的原始資料(截至 2026-11-10 查閱)整理。四項預測為 Check Point 主管的觀點,不代表優創智能立場;Gartner 數字為轉述。文中修補時限為示例,請依自身風險與資源調整,不構成資安或法律意見。
參考來源
- Forbes Technology Council(Alex Spokoiny),〈The Patching Grace Period Is Over: Cybersecurity Predictions For 2027〉,2026-10-30:https://www.forbes.com/councils/forbestechcouncil/2026/10/30/the-patching-grace-period-is-over-four-cybersecurity-predictions-for-2027/
- iThome(王珮瑤),〈AI加快漏洞發現與攻擊速度,2027年企業資安面臨四大變化〉,2026-11-10:https://www.ithome.com.tw/news/180299
- Anthropic,〈Project Glasswing: An initial update〉,2026-05-22:https://www.anthropic.com/news/glasswing-initial-update
- Google Cloud,〈Cloud Threat Horizons Report H1 2026〉,2026-11-10 查閱:https://cloud.google.com/security/report/resources/cloud-threat-horizons-report-h1-2026
- Check Point Research,〈AI Security Report 2026〉,2026-07-14:https://research.checkpoint.com/2026/ai-security-report-2026/
相關推薦與延伸閱讀
- Claude Enterprise 推出推論掛鉤與安全中心:企業把 AI 助理接進既有 DLP 前,該先定的五項設定:Claude Enterprise 的推論掛鉤可把提示詞與工具呼叫先送公司資安伺服器審核,但預設逾時放行,圖片內容也不檢查,企業要先定好失敗處理與檢查範圍。An
- IBM 與 Microsoft 推 Imagine Enterprise:台灣企業評估顧問主導的 AI 代理平台前,先確認的五件事:評估 IBM 與 Microsoft 的 Imagine Enterprise 前,先確認治理控制、可觀測性與資料權限握在誰手上,再談導入。兩家 2026-11
- Claude 改頁碼卻刪掉一年講義:企業讓 AI 代理動雲端資料夾前的五個檢查:讓 AI 代理整理檔案前,先給它副本、限縮資料夾權限並確認還原期限,不要直接開放正本。芝加哥大學法學教授 William Baude 於 2026 年 11 月
- LLMjacking 把 AI API 金鑰變成現金:台灣企業設好支出上限、權限範圍與異常告警的五個步驟:企業要先設支出上限、限縮金鑰範圍、盯異常用量,帳單才不會先於資安事件爆發。LLMjacking 指盜用的雲端與 AI API 金鑰被轉賣來跑模型;Google